Home

  • Motorola amplía su ecosistema moto things en América Latina con los moto buds 2 ultra, moto watch ultra y moto snap wireless

    Motorola amplía su ecosistema moto things en América Latina con los moto buds 2 ultra, moto watch ultra y moto snap wireless

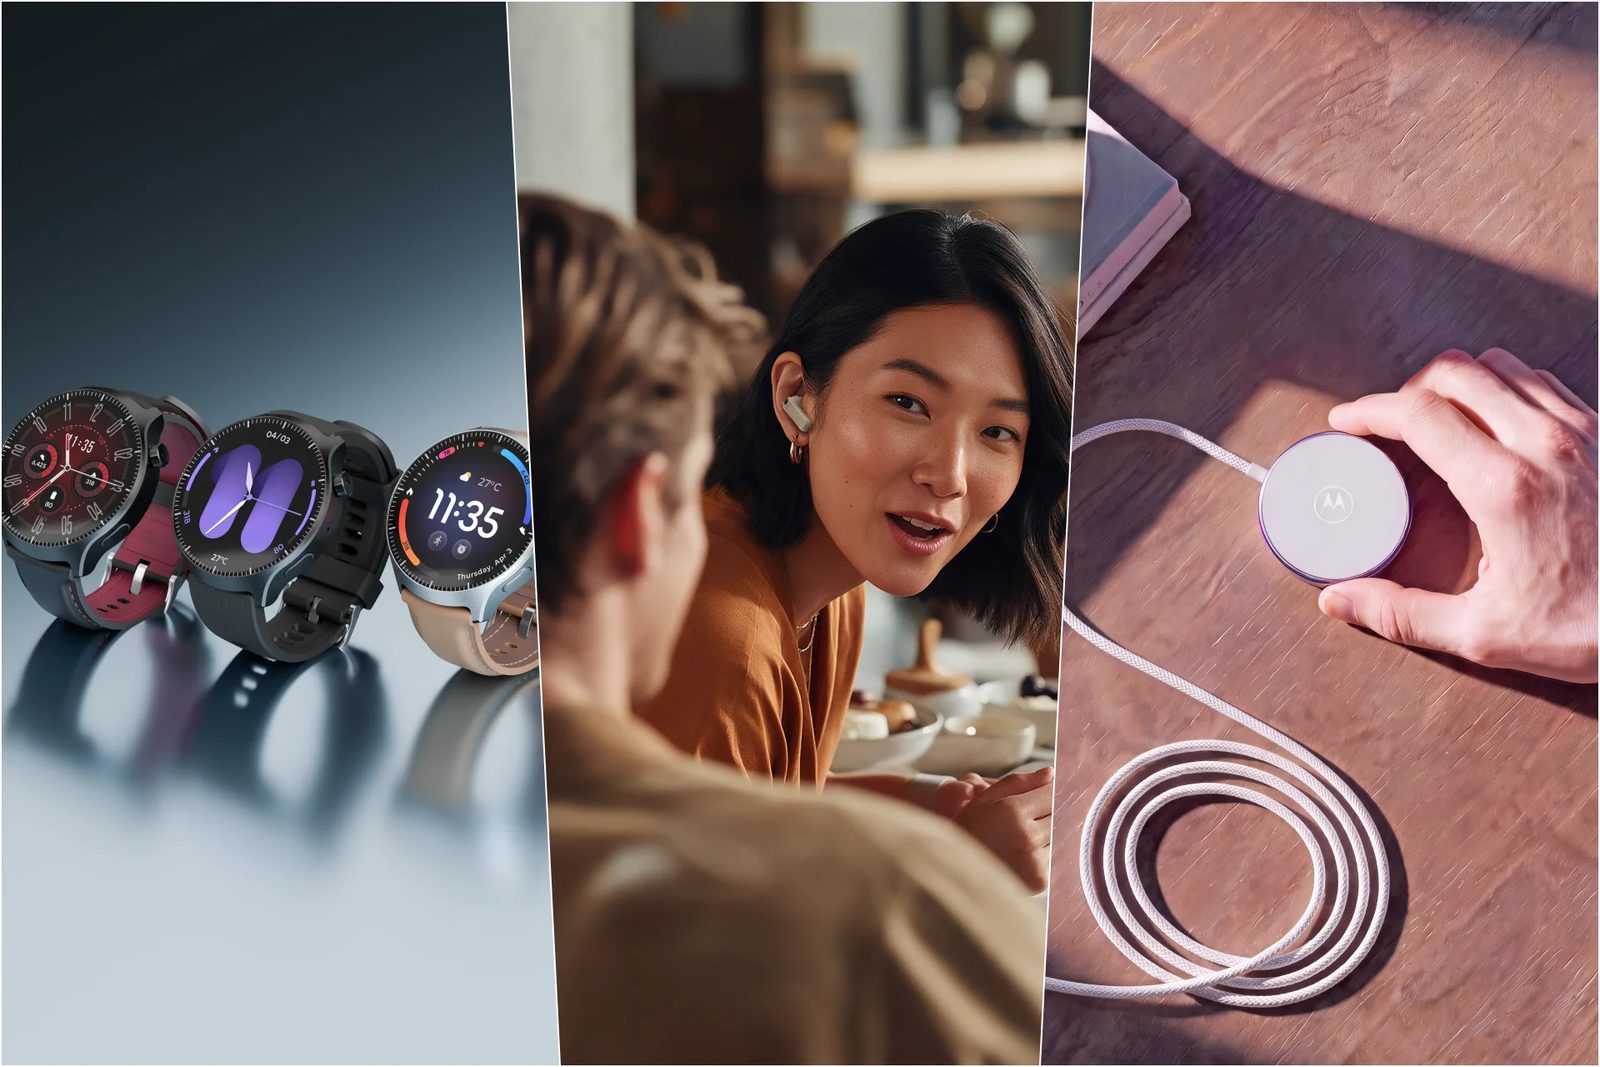
    Los nuevos moto buds 2 ultra llegan con sonido optimizado por Bose, junto al reloj inteligente moto watch ultra y el cargador inalámbrico moto snap wireless de hasta 30 W.

    Lo que debes saber

    • Los nuevos moto buds 2 ultra, los auriculares más completos de Motorola hasta la fecha, ofrecen el ajuste Bose SoundDesign y la cancelación activa de ruido (ANC) Bose QuietControl para un audio envolvente y sin distracciones.
    • Un total de seis micrófonos de alta relación señal-ruido (SNR) con dos unidades de captación de voz (VPU) proporcionan una captura de voz de alta calidad, ideal para la creación de contenidos.
    • Nuevas funciones inteligentes, como la traducción en directo con IA (AI Live Translate) y los gestos con la cabeza (Head Gestures), facilitan la conexión y la multitarea.
    • Disfruta de hasta 8 horas de reproducción continua con una sola carga y hasta 37 horas en total con el estuche de carga compacto, lo que ofrece a los usuarios más tiempo para la música, el entretenimiento y las llamadas.
    • moto watch ultra: es el reloj inteligente más avanzado de Motorola hasta la fecha. Integra tecnología de Polar, Wear OS by Google, conectividad LTE eSIM y Motorola Qira.
    • moto snap wireless charger: ofrece carga inalámbrica de hasta 25 W en dispositivos compatibles con Qi2.2 y hasta 30 W en equipos Motorola compatibles.

    Río de Janeiro, 11 de noviembre de 2026. – Motorola anunció sus moto buds con el mejor sonido hasta la fecha, los nuevos moto buds 2 ultra, con una potente optimización del sonido que hace que cada detalle cuente. Diseñados para los amantes del audio, estos auriculares cuentan con la optimización Bose SoundDesign y la tecnología ANC Bose QuietControl para mantener un sonido envolvente y alejar las distracciones. Cada auricular contiene tres micrófonos de alta relación señal-ruido (SNR) con una unidad de captación de voz (VPU), lo que garantiza que el audio nítido se extienda también a la propia voz.

    Funciones inteligentes como la traducción en directo con IA permiten a los usuarios mantenerse al día en las conversaciones, mientras que los gestos con la cabeza manos libres añaden comodidad a la rutina diaria. Los usuarios también pueden disfrutar de hasta 8 horas de reproducción con una sola carga para un entretenimiento ininterrumpido.

    Junto a ellos, Motorola adelantó la llegada del smartwatch moto watch ultra y el moto snap wireless charger, el cargador inalámbrico con una potencia de hasta 30 W.

    Tecnología Sound by Bose para una experiencia auditiva de lujo

    Con la optimización de sonido Bose SoundDesign, los usuarios pueden captar cada palabra de una película o sumergirse en su álbum favorito. La experiencia de Bose en optimización de sonido ofrece una experiencia auditiva avanzada y distintiva que produce notas inconfundiblemente claras y envolventes. Esta riqueza se complementa con dos altavoces: un controlador dinámico más grande de 11 mm y un armazón equilibrado dedicado más pequeño. Se reparten el trabajo para producir un sonido complejo y de alta calidad.
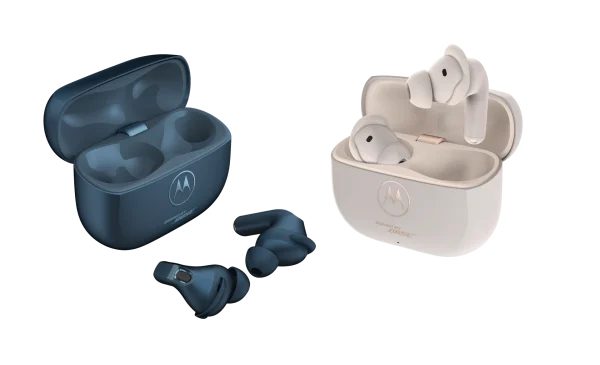
    Auriculares moto buds 2 ultra

    Para aquellos que desean el audio más realista, estos auriculares incluyen Hi-Res Audio, que conserva los detalles matizados que pueden perderse fácilmente con la transmisión estándar por Bluetooth®. Al emparejarlos con smartphones Motorola compatibles que admitan Dolby Atmos® y Dolby® Head Tracking, los usuarios pueden llevar la escucha al siguiente nivel con una experiencia de audio aún más envolvente. Al reproducir contenido Dolby Atmos, los usuarios pueden disfrutar de mayor claridad, detalle y profundidad en su entretenimiento favorito. A medida que los usuarios mueven la cabeza, Dolby Head Tracking recalibra dinámicamente el sonido para que el audio resulte más natural y realista. Juntas, estas tecnologías crean una experiencia auditiva más envolvente.

    Al utilizar estos auriculares, los usuarios obtienen un sonido potente incluso en entornos ruidosos gracias a la cancelación activa de ruido (ANC) Bose QuietControl. Tanto si los usuarios intentan concentrarse en un proyecto como si quieren aislarse del ruido durante un vuelo, esta tecnología detecta el entorno, se adapta y cancela el ruido no deseado. El Modo de Transparencia también ayuda a mezclar el sonido ambiental con el audio, para que puedan seguir atentos al cruzar una calle concurrida.

    Funciones de audio inteligentes que se adaptan a la vida de los usuarios

    Los usuarios también podrán disfrutar de funciones intuitivas que mejoran el rendimiento de sus auriculares. Así, si viajan al extranjero, pueden recurrir a AI Live Translate en un teléfono Motorola compatible y escuchar traducciones en tiempo real directamente a través de sus auriculares. Esto hace que sea aún más fácil hablar con la gente del lugar en los idiomas compatibles. Con solo mantener pulsado el auricular izquierdo, los usuarios pueden pedir ayuda a Motorola Qira, ya sea para un consejo de cocina o una curiosidad, sin necesidad de sacar su teléfono Motorola compatible. En los próximos meses, podrán decir simplemente “Hola, Qira” para obtener respuestas sin necesidad de usar las manos.

    En momentos de ajetreo, cuando los usuarios tengan las manos ocupadas, podrán utilizar Head Gestures y responder o rechazar llamadas simplemente asintiendo o negando con la cabeza. Podrán disfrutar de funciones clásicas como Wear Detection (Detección de Uso), que pausa el contenido cuando el usuario se quita un auricular; la Dual Connection (Conexión Dual), que permite a los usuarios permanecer conectados a dos dispositivos a la vez; y Audio Share, que conecta dos juegos de auriculares compatibles a un solo dispositivo.

    Captura de voz nítida, precisa y profesional

    En cada auricular, los usuarios pueden disfrutar de tres micrófonos con alta relación señal-ruido (SNR) y una unidad de captación de voz (VPU) dedicada para obtener un audio nítido y de alta calidad. Esta combinación es ideal para creadores de contenido que utilizan locuciones en sus vídeos, podcasters que entrevistan a invitados o profesionales que atienden llamadas mientras se desplazan. Independientemente de lo que estén haciendo, los usuarios pueden contar con una grabación de voz de alta calidad.
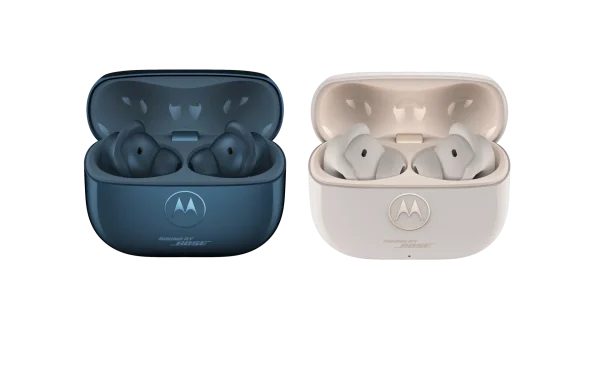
    Auriculares moto buds 2 ultra

    Hasta 8 horas de reproducción y conectividad ininterrumpida

    Además de estas prestaciones, los usuarios pueden disfrutar de hasta 8 horas de reproducción continua con una sola carga y hasta 37 horas en total con el estuche de carga compacto. Es autonomía más que suficiente para acompañar a los usuarios en sus aventuras diarias. Estos auriculares también cuentan con protección IP57, lo que los mantiene a salvo del polvo, las salpicaduras y la inmersión breve. Si los usuarios quieren simplificar sus cables cuando viajan, pueden recurrir a la carga inalámbrica e incluso al cargador inalámbrico moto snap (el cargador se vende por separado).

    Para gestionar sus accesorios, los usuarios pueden utilizar la aplicación moto buds como centro de control para acceder a ajustes habituales, funciones inteligentes y opciones de personalización. Está disponible en Google Play y también en la App Store. Los usuarios pueden confiar en Smart Connect para disfrutar de una experiencia continua en todos sus dispositivos, lo que les permite retomar la reproducción justo donde la dejaron. Los nuevos moto buds también son compatibles con Find Hub de Google para ayudar a los usuarios a localizar fácilmente sus auriculares o su estuche si los han perdido.

    moto watch ultra: salud, fitness y Wear OS by Google

    El moto watch ultra es el reloj inteligente más avanzado de Motorola hasta la fecha. Desarrollado en colaboración con Polar, incorpora herramientas para el seguimiento de la actividad física, el sueño, la recuperación y el bienestar.

    Entre sus funciones se encuentran Serene™, que ofrece ejercicios de respiración con biofeedback en tiempo real; Nightly Recharge™, que analiza la recuperación del sistema nervioso autónomo y la calidad del sueño; y Sleep Plus Stages™, que registra las distintas etapas del descanso (ligero, profundo y REM) para calcular una puntuación personalizada.

    También integra herramientas como Activity Goal, Activity Score, Active Intensity Zones, Inactivity Alert, Smart Calories y Energy Sources. A estas prestaciones se suman el monitoreo avanzado de signos vitales y Running Coach, que proporciona planes guiados de caminata y carrera directamente desde la muñeca.

    En materia de conectividad, el reloj cuenta con LTE, que permite realizar y recibir llamadas, enviar mensajes y gestionar notificaciones sin llevar el teléfono encima. También admite pagos con Google Pay mediante Google Wallet y dispone de GPS de doble banda para la navegación.

    El sistema operativo Wear OS by Google permite acceder a aplicaciones como YouTube Music, Google Maps, Google Messages y Google Gemini. Además, es el primer wearable de Motorola que integra Motorola Qira para interactuar con dispositivos compatibles de Motorola y Lenovo.

    Su pantalla OLED de 1,5 pulgadas alcanza hasta 2.700 nits de brillo. El cuerpo de acero inoxidable de 46 mm es compatible con correas estándar de 22 mm. También cuenta con certificaciones IP68 y 5ATM, protección Corning® Gorilla® Glass 3 y una batería que ofrece hasta dos días de uso activo.

    moto snap wireless charger: carga inalámbrica de hasta 30 W

    El moto snap wireless charger es un cargador inalámbrico magnético diseñado para facilitar la carga de dispositivos Motorola y otros equipos compatibles con Qi. Ofrece velocidades de hasta 25 W en dispositivos Qi2.2 y hasta 30 W en smartphones Motorola compatibles con el protocolo de carga propio de la marca.

    Entre sus características se encuentran un cable USB Type-C® trenzado de 1,5 metros, compatibilidad con fundas magnéticas y un sistema de alineación magnética precisa. También incorpora protección contra sobrecalentamiento y sobrecarga, además de consumo energético nulo en espera.

    Su diseño está pensado para utilizarlo en escritorios, mesas de noche o durante viajes. Para alcanzar las velocidades máximas de carga es necesario contar con un dispositivo compatible y, según el caso, los accesorios correspondientes.

    Disponibilidad de los nuevos productos Motorola

    Los moto buds 2 ultra saldrán a la venta en determinados países y regiones de Europa, Oriente Medio, América Latina, América del Norte y Asia-Pacífico en las próximas semanas.

    El moto watch ultra ya se puede conseguir en algunos mercados de América Latina, y llegará a otros durante las próximas semanas.

    El moto snap wireless charger estará disponible en mercados seleccionados de América Latina durante las próximas semanas.
  • Los ciberdelincuentes ya no van por las cuentas, ahora atacan los bancos

    Los ciberdelincuentes ya no van por las cuentas, ahora atacan los bancos

    Kaspersky alerta sobre una nueva modalidad de ataques que amenaza a las instituciones financieras de Centroamérica y República Dominicana, en una región donde se bloquean 5,800 intentos de infección por troyanos bancarios al día.

    Centroamérica y República Dominicana, 11 de noviembre de 2026. – Según el nuevo Panorama de Amenazas de Kaspersky, en América Latina se bloquearon 2.12 millones de intentos de infección por troyanos bancarios durante los últimos 12 meses (de septiembre de 2025 a septiembre de 2026). Esta cifra representa un crecimiento de 7% respecto al mismo periodo del año anterior y equivale a 5,800 ataques por día y 4 ataques por minuto.

    Aunque Brasil encabeza la lista de países más afectados por los troyanos bancarios en América Latina, con 1,7 millones de intentos de infección bloqueados, la amenaza también tiene una presencia significativa en otras naciones de la región. México ocupa el segundo lugar, con 189 mil intentos de ataque, seguido de Colombia, con 40 mil; Argentina, con 23 mil; y Ecuador, con 16 mil. Estas cifras evidencian el alcance regional de una modalidad de cibercrimen que evoluciona hacia ataques cada vez más sofisticados contra usuarios, empresas e instituciones financieras.

    Por su parte, Perú registró 13 mil intentos de infección, seguido de Panamá (11 mil), Chile (6 mil), Guatemala (2,400) y República Dominicana (1,700). En tanto, Costa Rica (500) y El Salvador (300) reportaron las cifras más bajas entre los países analizados.

    La principal novedad de este escenario no radica únicamente en el volumen de ataques, sino también en su objetivo: los ciberdelincuentes están trasladando su foco de los clientes bancarios a la infraestructura de las propias instituciones financieras.

    Históricamente, el cibercrimen financiero en América Latina concentraba sus esfuerzos en el cliente final de la banca en línea, mediante campañas masivas de phishing y malware destinadas a robar contraseñas y vaciar cuentas bancarias individuales. Sin embargo, este modelo está dando paso a ataques dirigidos contra objetivos de alto impacto y con un potencial destructivo exponencial.

    En lugar de centrarse únicamente en los teléfonos móviles de los titulares de cuentas bancarias, los ciberdelincuentes ahora apuntan a las conexiones corporativas y los sistemas internos de bancos, entidades de corretaje y fintechs, aprovechando especialmente las API bancarias: los «puentes digitales» que conectan las aplicaciones de comercios, los teléfonos móviles y los sistemas de pago directamente con los sistemas centrales de los bancos.

    Al vulnerar estas conexiones, los fraudes afectan directamente a la fuente de los fondos, en lugar de comprometer una cuenta bancaria a la vez.

    En la práctica, un troyano bancario funciona como un espía invisible dentro de la computadora: se infiltra de manera encubierta, generalmente haciéndose pasar por un comprobante de pago, una factura o un archivo de trabajo, y permanece oculto en el dispositivo.

    Cuando una persona o empleado accede a su banco, el troyano bancario entra en acción: puede superponer pantallas falsas sobre las legítimas para robar contraseñas o incluso permitir que el ciberdelincuente controle de forma remota el mouse y la computadora de la víctima.

    Algunos casos emblemáticos del último año confirman este cambio de tendencia:

    • Operación Pane Seca: la Policía Federal de Brasil desarticuló una organización especializada en vulnerar plataformas del sistema financiero, que provocó pérdidas superiores a los 227 millones de reales brasileños.
    • Fraude en Pix: un ciberataque contra sistemas financieros provocó la suspensión temporal de las transferencias en importantes instituciones, con el desvío de 100 millones de reales brasileños (la mayor parte de los fondos ya fue recuperada).
    • Ataque a través de WhatsApp: el troyano bancario Maverick registró más de 62,000 intentos de infección bloqueados por Kaspersky solo en octubre de 2025, al propagarse automáticamente a través de WhatsApp Web para infectar las computadoras de los empleados.

    Brasil se ha consolidado como uno de los principales focos de actividad de los troyanos bancarios en América Latina, no solo por el elevado volumen de ataques registrados, sino también por su papel en el desarrollo y la propagación de estas amenazas. De acuerdo con Kaspersky, seis de las ocho principales familias de troyanos bancarios activas en la región son de origen brasileño, lo que evidencia la influencia del país en la evolución del cibercrimen financiero. Estas amenazas, además, han trascendido las fronteras latinoamericanas y ya se han extendido hasta Europa.

    En este contexto, el panorama brasileño permite identificar algunas de las principales características de estos ataques. La gran mayoría se dirige a computadoras con sistema operativo Windows, ampliamente utilizadas en entornos corporativos y financieros. Entre las amenazas con mayor número de bloqueos registrados por Kaspersky en Brasil destaca ChePro, un troyano para Windows que concentra el 40,39 % de los intentos de infección, seguido de BestaFera (10,75 %), también dirigido a Windows, y Agent (9,65 %), que utiliza tecnología Java para ejecutarse en computadoras.

    La lista también incluye amenazas conocidas como Grandoreiro (1,53 %) y variantes más recientes como GoPix (1,73 %), que ya se desarrollan con lenguajes de programación modernos para infiltrarse en las computadoras de empresas e instituciones financieras y actuar rápidamente antes de ser detectadas y bloqueadas por los sistemas de protección.

    “Hoy en día, el ladrón de bancos utiliza un teclado y está detrás de una computadora. Mientras que los datos de Febraban indican que los robos a sucursales bancarias han caído a mínimos históricos, las alertas por ciberincidentes graves registradas por el Banco Central han alcanzado cifras récord. Este cambio de tendencia comenzó aquí, en Brasil, y ya está cobrando fuerza en América Latina: los delincuentes ahora atacan directamente a las instituciones financieras a una escala exponencial. Con el apoyo de la inteligencia artificial y el monitoreo previo de los sistemas, los ciberdelincuentes logran desviar millones en cuestión de minutos, un tiempo decisivo que determina si la institución conseguirá contener la intrusión o sufrirá pérdidas económicas históricas”, destaca Fabio Assolini, investigador principal de seguridad de Kaspersky.

    Recomendaciones de Kaspersky

    Para prevenir los ataques de troyanos bancarios, Kaspersky recomienda:

    Para instituciones financieras y empresas

    • Proteger las conexiones digitales (API): implementar estrictos controles de seguridad en todos los canales que conectan las aplicaciones de compras y los sistemas de pago digitales con los sistemas centrales de los bancos.
    • Prestar atención a los ataques a la cadena de suministro (supply chain): los desarrolladores de software, que suelen contar con accesos privilegiados, se han convertido en una de las principales puertas de entrada para numerosos ataques. Es fundamental monitorear los paquetes de código abierto (open source) utilizados en los procesos de DevOps para garantizar la seguridad interna.
    • Monitorear actividades sospechosas en la red: utilizar soluciones de seguridad capaces de detectar en tiempo real si una computadora de trabajo está ejecutando acciones de forma autónoma, intentando acceder a áreas restringidas o transfiriendo datos fuera del horario laboral.
    • Aislar los sistemas críticos: separar la red de transferencias financieras y las bases de datos sensibles de las computadoras de uso general o destinadas a la navegación cotidiana dentro de la empresa.
    • Adoptar inteligencia de amenazas: consultar informes de seguridad actualizados para comprender cómo operan los ciberdelincuentes locales y anticiparse a sus ataques mediante medidas de protección preventivas, utilizando soluciones como Kaspersky Threat Intelligence.

    Para usuarios y empleados

    • Desconfíe de los enlaces y archivos recibidos: nunca abra comprobantes de pago, facturas o archivos adjuntos enviados por remitentes desconocidos o acompañados de mensajes que transmitan urgencia, incluso a través de WhatsApp Web. En caso de duda, confirme la autenticidad del mensaje directamente con la empresa o la persona por otro canal de comunicación.
    • Mantenga siempre actualizados los sistemas y programas: tanto en la computadora como en el teléfono móvil. Las actualizaciones corrigen vulnerabilidades de seguridad que podrían ser aprovechadas por un troyano bancario para infiltrarse en el dispositivo.
    • Active la autenticación de dos factores (2FA) como una capa adicional de seguridad: la autenticación de dos factores añade una segunda barrera de protección, además de la contraseña. Incluso si un troyano o ciberdelincuente consigue robar su contraseña, necesitará un código generado o enviado a otro dispositivo de confianza para acceder a la cuenta. Siempre que sea posible, opte por métodos más seguros, como aplicaciones de autenticación o tokens físicos, en lugar de SMS. Además, considere registrar el dispositivo de una persona de confianza, como un familiar, como una de las opciones para recibir el código de recuperación. De esta manera, incluso si su teléfono móvil resulta infectado, el atacante no tendrá acceso al segundo factor de autenticación, lo que reforzará aún más la protección de su cuenta.
    • Cree contraseñas seguras y únicas: evite reutilizarlas en diferentes servicios y utilizar combinaciones fáciles de adivinar. El uso de gestores de contraseñas ayuda a mantener credenciales sólidas y seguras sin el riesgo de olvidarlas.
    • Instale una solución de seguridad confiable: un buen antivirus, como Kaspersky Premium, puede detectar y bloquear programas espía e intentos de intrusión antes de que los ciberdelincuentes consigan robar contraseñas o tomar el control del dispositivo.
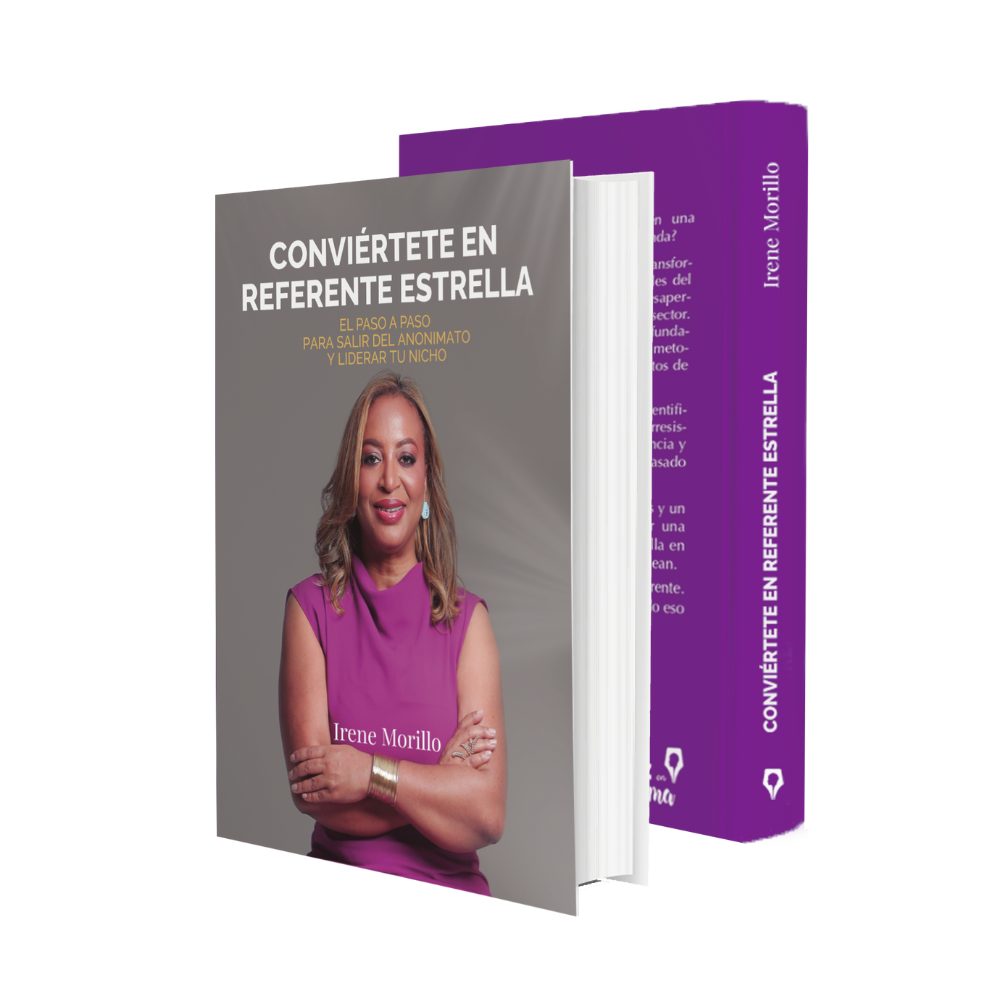
  • Irene Morillo presentará su libro “Conviértete en Referente Estrella” en Nueva York

    Irene Morillo presentará su libro “Conviértete en Referente Estrella” en Nueva York

    La mentora de negocios y conferencista dominicana presentará la obra el sábado 21 de noviembre en Manhattan, tras su paso por España, Italia, Alemania y México.

    Nueva York, EE. UU. – Tras un exitoso recorrido internacional, la destacada mentora de negocios y conferencista dominicana, Irene Morillo, anuncia la presentación de su libro Conviértete en Referente Estrella en la ciudad de Nueva York.

    El encuentro se llevará a cabo el próximo sábado 21 de noviembre a partir de las 2:00 p.m. en las instalaciones de Naturkish, ubicado en el 96 Nagle Ave, Manhattan.

    Los asistentes disfrutarán de un espacio diseñado para el crecimiento estratégico, que incluye la entrega del libro físico, el acceso a un entrenamiento grabado y un brindis para propiciar el intercambio de ideas.

    La obra es el resultado de la trayectoria de Morillo, quien cuenta con más de quince años de experiencia liderando su propia empresa, Stimulos Group, y asesorando a cientos de clientes.

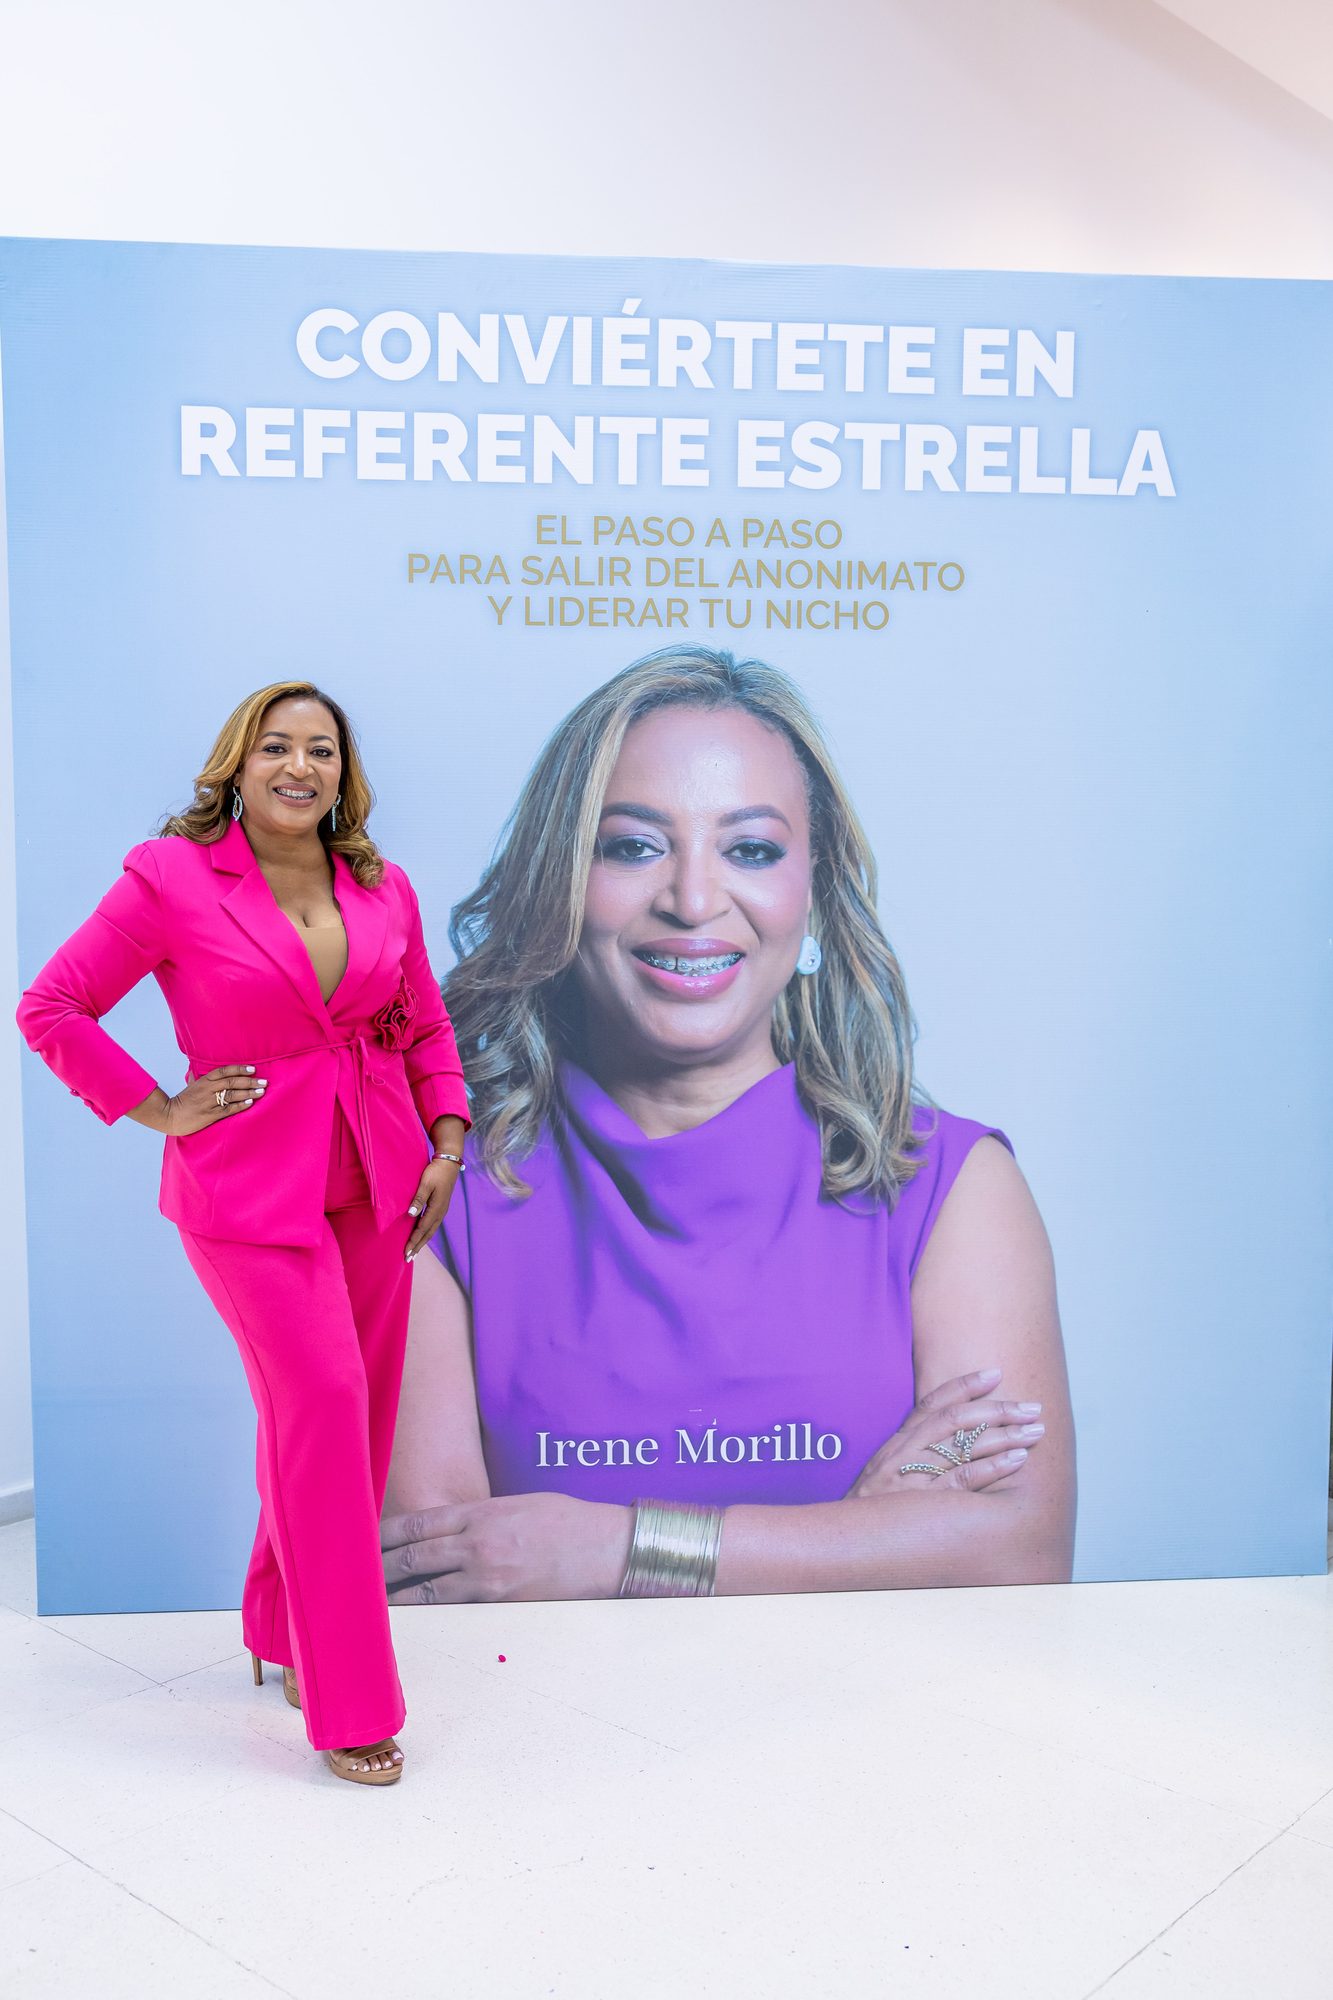
    Irene Morillo con traje fucsia junto a un cartel gigante de la portada de su libro
    Irene Morillo

    A través de sus páginas, la autora condensa una metodología probada que enseña a profesionales y dueños de negocio a identificar su zona de genialidad, estructurar ofertas de alto valor y consolidarse como figuras de autoridad indiscutible en su sector.

    Es una guía concebida para que el talento deje de pasar desapercibido y se transforme en un modelo rentable y con propósito.

    La llegada de este evento a la Gran Manzana representa un hito fundamental en la expansión de su mensaje.

    Originalmente lanzado en su natal República Dominicana, el libro rápidamente traspasó fronteras, llevando a la autora a agotar una intensa gira por España, Italia y Alemania.

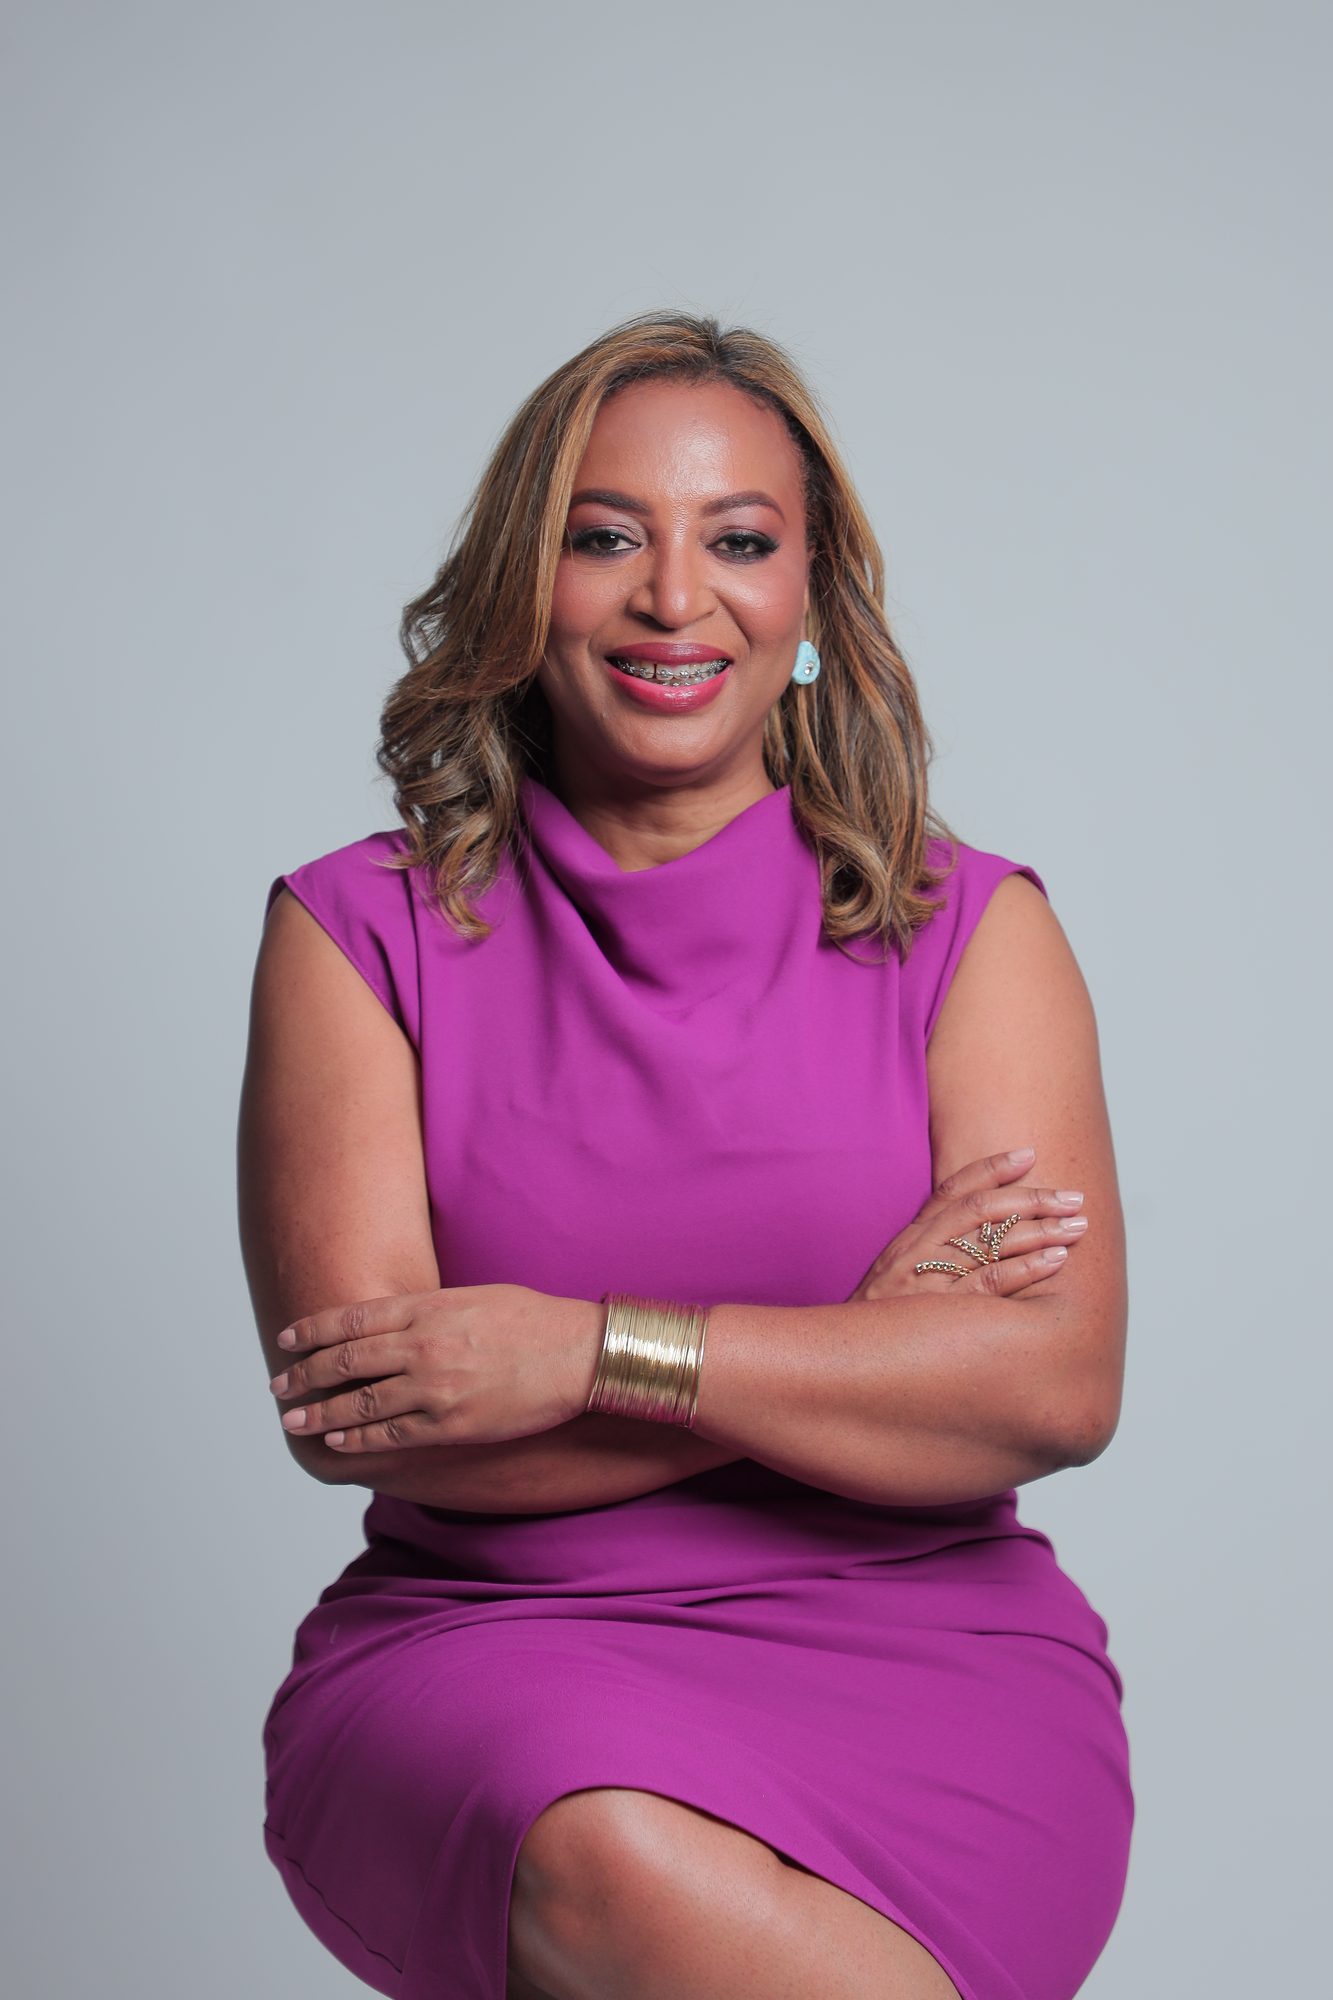
    Retrato de Irene Morillo con vestido morado y los brazos cruzados

    Luego de presentar su visión de liderazgo empresarial en México durante este mismo año, Nueva York se convierte en la plataforma ideal para seguir fortaleciendo su impacto en el mercado hispano.

    Con esta presentación, Irene Morillo continúa firme en su propósito de demostrar que no es necesario perseguir oportunidades cuando se cuenta con la estrategia correcta para atraerlas, ofreciendo a la diáspora y al liderazgo local las herramientas clave para destacar de forma auténtica en un mercado cada vez más competitivo.

  • Merco reconoce a Claro Dominicana como la 3.ª empresa con mejor reputación corporativa del país

    Merco reconoce a Claro Dominicana como la 3.ª empresa con mejor reputación corporativa del país

    La compañía consolida una evolución sostenida en el ranking de Merco, el monitor de reputación corporativa más importante de Iberoamérica, manteniéndose entre las cinco organizaciones con mejor reputación de República Dominicana por cuarto año consecutivo.

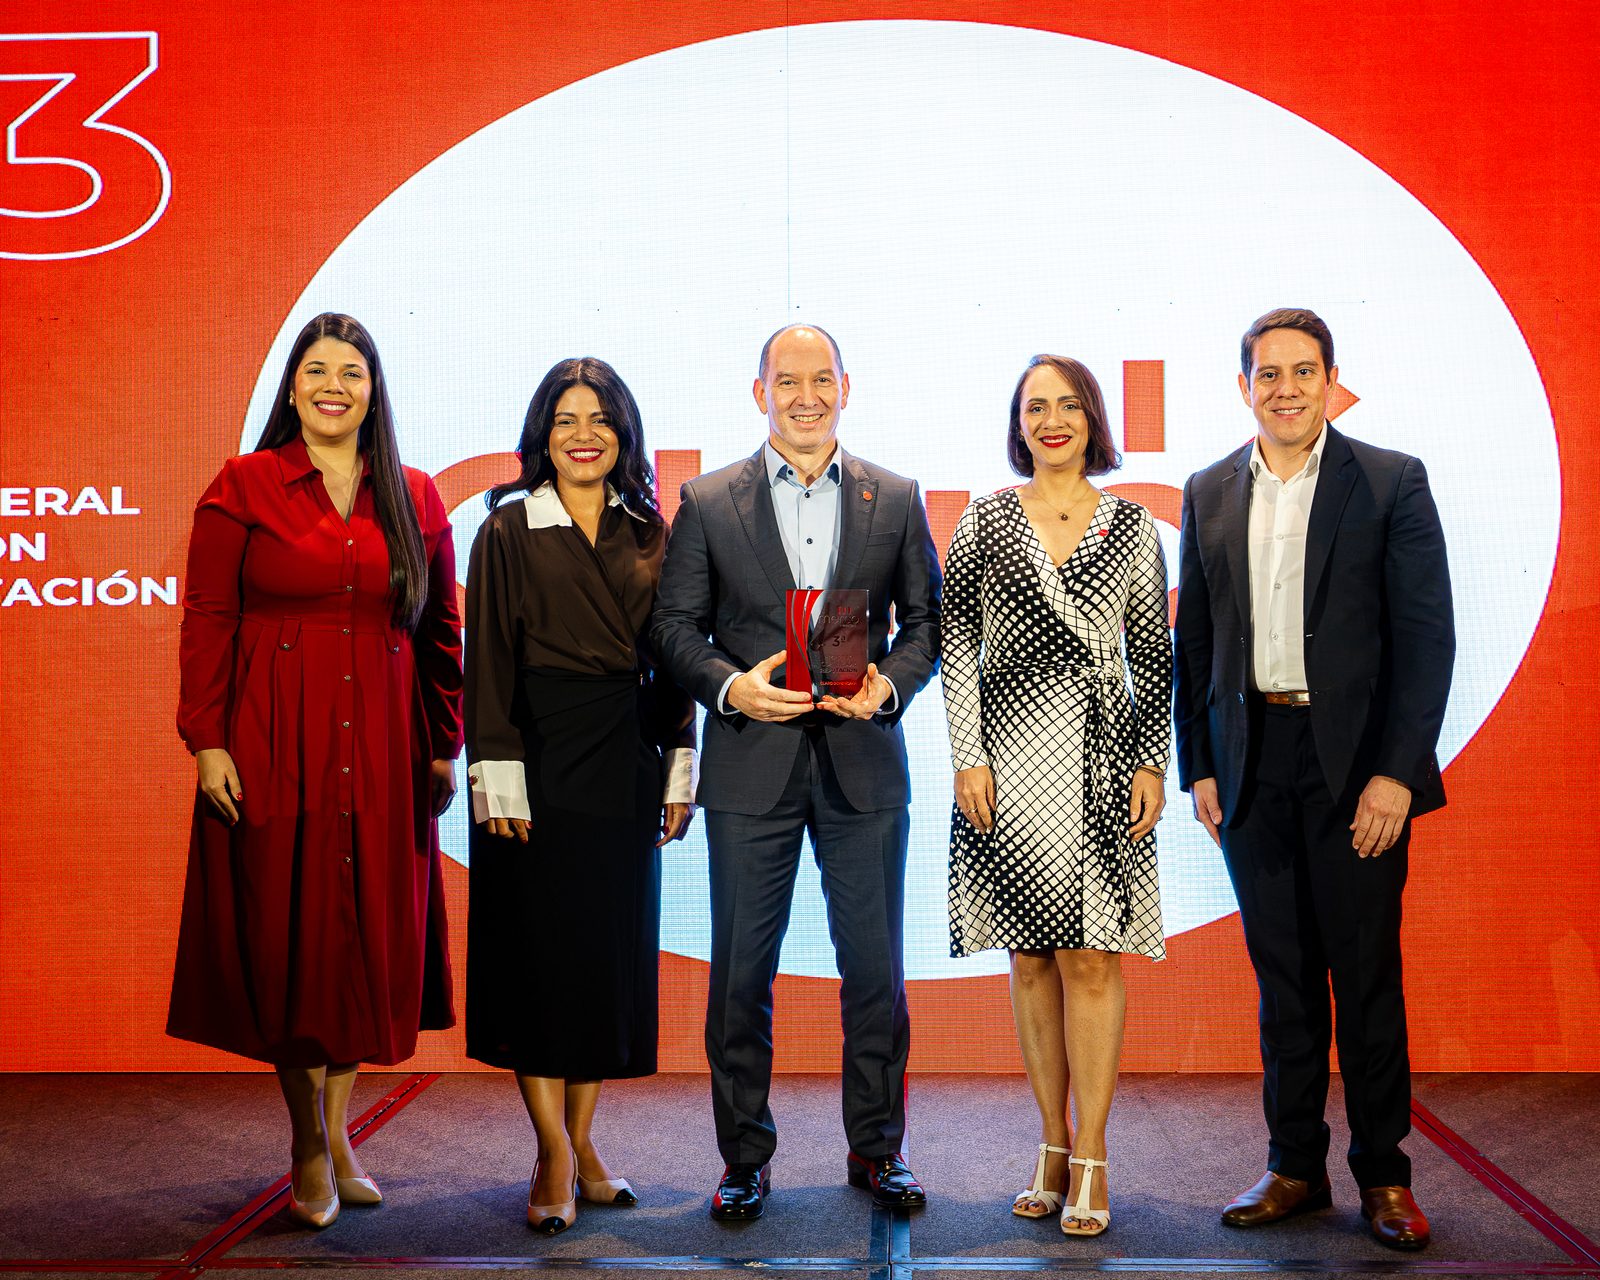
    Santo Domingo. – Claro Dominicana ratifica su liderazgo y compromiso con el desarrollo del país al mantenerse durante cuatro años consecutivos en el top 5 de las Empresas con Mejor Reputación Corporativa del país en 2026, según el Monitor Empresarial de Reputación Corporativa (MERCO), uno de los más importantes de Iberoamérica.

    Este nuevo hito en la trayectoria de la compañía evidencia la evolución y consistencia de su reputación corporativa, al avanzar del quinto (2023 y 2024) al tercer lugar (2025) y mantener esta posición del ranking 2026. Asimismo, Claro Dominicana se consolida como la única empresa del sector de las telecomunicaciones dentro de las 10 organizaciones con mejor reputación del país.

    El importante reconocimiento, junto con su permanencia en el Top 5 de las Empresas Más Responsables (ESG) del país, destaca la trayectoria de la compañía, su excelencia en el servicio, su capacidad de innovación y su contribución al desarrollo económico y social del país. Asimismo, evidencia su posición como referente del sector de las telecomunicaciones, gracias a una gestión enfocada en brindar la mejor experiencia de servicio, innovación, transformación digital, la inclusión y la sostenibilidad.

    Carlos Cueto, presidente ejecutivo de Claro Dominicana, destacó que este reconocimiento refleja la solidez de una visión compartida y el compromiso de toda la organización con la excelencia, a través de un modelo de trabajo colaborativo que integra a sus equipos y a toda la cadena de valor en torno a un objetivo común: ofrecer la mejor experiencia a sus clientes y contribuir al desarrollo del país.

    “Alcanzar el tercer lugar entre las empresas con mejor reputación corporativa de la República Dominicana es motivo de orgullo y, sobre todo, una reafirmación de nuestro compromiso con una gestión basada en la confianza, la innovación y la excelencia. Este resultado refleja nuestra capacidad de avanzar con una visión común, alineando esfuerzos, capacidades y voluntades a lo largo de toda nuestra cadena de valor para generar experiencias de calidad, relaciones sostenibles y valor para nuestros clientes y la sociedad. Estamos convencidos de que una buena reputación se construye cada día, a través de la coherencia entre lo que somos, lo que hacemos y el valor que aportamos al país”, expresó el ejecutivo.

    En tanto, Omar Acosta, vicepresidente de Mercadeo y Comunicaciones Corporativas de Claro Dominicana, destacó que este reconocimiento de Merco refleja el trabajo de una estrategia integral de mercadeo y comunicaciones corporativas, enfocada en fortalecer el posicionamiento y la reputación de la marca, a través de conexiones auténticas y significativas con sus grupos de interés y los distintos segmentos de la sociedad dominicana.

    “En Claro creemos que una marca se construye, sobre todo, a partir de las relaciones que crea con las personas y la confianza que logra transmitir. Por eso, desde el mercadeo y las comunicaciones corporativas trabajamos para escuchar, comprender y conectar con nuestras audiencias, desarrollando iniciativas y experiencias que respondan a sus expectativas y nos permitan estar cada vez más cerca de ellas. Este reconocimiento nos llena de orgullo, porque es también el reflejo del compromiso y la pasión de todos los que formamos parte de Claro, y de una visión compartida para seguir construyendo una marca que genere valor y deje huellas positivas en la sociedad”, expresó Acosta.

    MERCO es uno de los monitores de referencia internacional en evaluación de reputación corporativa, con presencia en más de 20 países. Su metodología contempla un proceso de evaluación que recoge la percepción de distintos grupos de interés, entre ellos los principales líderes empresariales del país, analistas financieros, organizaciones no gubernamentales, sindicatos, asociaciones de consumidores, periodistas especializados, representantes gubernamentales y académicos. Es importante resaltar que la prestigiosa firma KPMG audita los resultados de esta evaluación.

    Al alcanzar el tercer lugar en el ranking de reputación corporativa de 2026, Claro Dominicana celebra un nuevo hito en su trayectoria de 96 años, reafirmando su compromiso de continuar conectando personas, impulsando la innovación y generando oportunidades que contribuyan al bienestar y al desarrollo sostenible de la República Dominicana.

    Con este logro, la empresa ratifica su propósito de transformar vidas a través de la tecnología y de seguir siendo un aliado estratégico para el progreso de las comunidades, las empresas y el país.

  • LEPAS, la marca premium del Grupo Chery, llegará a RD en 2027 incluyendo modelos de combustión

    LEPAS, la marca premium del Grupo Chery, llegará a RD en 2027 incluyendo modelos de combustión

    La firma, cuyo portafolio global se basa en tecnologías eléctricas e híbridas, proviene del primer fabricante chino en superar los 5 millones de vehículos exportados.

    Santo Domingo, República Dominicana, 6 de noviembre de 2026. – El segmento premium del mercado automotriz dominicano se sumará a una nueva propuesta: LEPAS, la marca premium de vehículos de nuevas energías (NEV, por sus siglas en inglés) del Grupo Chery, que prevé llegar al país en el primer trimestre de 2027. Su promesa, Drive Your Elegance, resume una forma de conducir en la que el diseño, la tecnología y el confort definen la experiencia. República Dominicana forma parte de su ruta de expansión en América Latina, que incluye también a Chile, Colombia y Panamá.

    LEPAS desarrolla su portafolio global sobre la plataforma multienergía LET, compatible con propulsión eléctrica, híbrida enchufable (PHEV) y de rango extendido (EREV). En República Dominicana, la marca contará con modelos de combustión en su oferta.

    Lanzada en 2024 en Wuhu, provincia de Anhui (China), LEPAS nació con vocación internacional. Su nombre une LE, de leopard (leopardo), y PAS, de passion (pasión), dos ideas que definen su lenguaje de diseño. Drive Your Elegance (en español, “conduce tu elegancia”) es el eje de una propuesta que busca que cada trayecto sea una expresión de estilo, sofisticación y confianza.

    La marca emergente no parte de cero. Chery fue el primer fabricante chino en superar los 5 millones de vehículos exportados y suma 23 años consecutivos como el mayor exportador del país asiático. Con casi tres décadas de trayectoria, opera en más de 130 países y regiones, tiene más de 19 millones de usuarios y cuenta con ocho centros globales de investigación y desarrollo que sostienen la propuesta tecnológica de LEPAS.

    El primer modelo, el SUV L8, salió de la línea de producción en abril de 2025 y debutó fuera de China en julio de ese año, en Yakarta. La marca hoy cuenta con presencia en España, Italia, Reino Unido y Medio Oriente.

    LEPAS proyecta lanzar cinco modelos en tres años y llegar a 500,000 unidades anuales en el mundo. Su gama inicial se concentra en SUV (L8, L6 y L4) y se ampliará con el hatchback L2 en 2027.

    La llegada de LEPAS coincide con un momento de atención del consumidor dominicano al valor y la eficiencia de su inversión. Ante las presiones globales derivadas de la crisis del petróleo, el gobierno dominicano presentó medidas para proteger a las familias, sostener los subsidios al sector eléctrico y energético y promover un uso más eficiente de los combustibles. En ese contexto, la marca ofrece una alternativa premium que, además, abre la puerta a la electrificación en el futuro. Su presencia podría dinamizar la economía con nuevos empleos y la formación de técnicos especializados en tecnología automotriz.

    La plataforma tecnológica LET (LEPAS Elegant Technology): la fortaleza electrificada de la marca

    Si bien el ingreso al país incluye vehículos de combustión, la plataforma LET define el ADN global de LEPAS y su visión de largo plazo:

    • Tipo: plataforma multienergía propia y escalable.
    • Propulsión: compatible con eléctrico, híbrido enchufable (PHEV) y rango extendido (EREV).
    • Tecnologías: arquitecturas de 800 voltios y baterías de hasta 82 kWh.
    • Carga: sistema de carga ultrarrápida.
    • Ventaja: permite la evolución del producto sin cambios estructurales.
    • Objetivo: garantizar escalabilidad y competitividad a largo plazo.

    Pensada para el uso diario en el país

    Las plataformas de los SUV de LEPAS vienen de fábrica con una altura libre al suelo y una suspensión robustas, pensadas para el asfalto irregular y los reductores de velocidad frecuentes en las calles dominicanas. Para su línea electrificada, la marca se apoya en estándares internacionales de carga, lo que facilitaría su uso en cargadores residenciales y en estaciones públicas de carga rápida. Además, ante el calor constante de un país tropical, que puede acelerar el desgaste de las baterías a largo plazo, incorpora refrigeración líquida activa que las mantiene en su temperatura óptima.

    Mantenimiento: qué esperar según la tecnología

    Los modelos de combustión que llegarán al país seguirán el esquema de mantenimiento convencional, cuyos planes de servicio se darán a conocer junto con la red de distribución. En la línea electrificada, la carga de trabajo cambia: en los modelos 100% eléctricos (BEV), al no haber motor de combustión, desaparecen los cambios de aceite, las bujías, los filtros de combustible y las correas de distribución, y la atención se concentra en los neumáticos, el filtro de cabina del aire acondicionado, el líquido de frenos y los fluidos de refrigeración de la batería. Los híbridos enchufables (PHEV) conservan el motor de combustión, por lo que mantienen parte de las revisiones tradicionales, aunque con menor carga de trabajo según el uso.

    Los detalles del lanzamiento, la red de distribución, los modelos y los precios se darán a conocer próximamente.

    Acerca de LEPAS

    LEPAS es la marca premium de vehículos de nueva energía (NEV) de Chery Auto, creada para ofrecer una movilidad elegante a conductores de todo el mundo. Su meta es ser la marca preferida de quienes buscan una vida en movimiento con estilo, y lo hace a partir de tres ideas: la Estética Leopardo, la Tecnología Elegante y el Espacio Exquisito. Con ellas, Drive Your Elegance busca que la elegancia se perciba en cada detalle y transmita confianza al volante. Hoy cuenta con más de 500 puntos de venta y servicio, y su red sigue creciendo. En cada mercado opera de forma local, con productos y servicios pensados para quienes los usan.

  • Cinco tendencias de IA que transformarán a las empresas de Centroamérica en 2027

    Cinco tendencias de IA que transformarán a las empresas de Centroamérica en 2027

    El 83% de las empresas reconoce el potencial transformador de los agentes de IA, pero solo el 3% se considera completamente preparado para desplegarlos a escala; los datos de 2026 anticipan un año marcado por la ejecución, el contexto, la gobernanza y el rediseño del trabajo.

    Centroamérica y Caribe, 10 de noviembre de 2026. – En 2027, la pregunta para muchas empresas dejará de ser cuántos proyectos de IA tienen y pasará a ser cuánto de su negocio funciona mejor gracias a ellos. Después de varios años dominados por los pilotos, los asistentes y las pruebas de concepto, la siguiente etapa estará marcada por una IA que participa directamente en procesos como las compras, los cobros, la planificación, la atención al cliente o la gestión del talento.

    Las señales ya son visibles. El estudio The Value of AI 2026, elaborado por SAP y Oxford Economics, con datos de 2.600 líderes empresariales de 13 países, encontró que la IA participa actualmente en el 30% de las tareas de una empresa promedio y que esa proporción podría alcanzar el 48% en los próximos dos años. Sin embargo, existe una brecha importante entre la ambición y la preparación: el 83% de las organizaciones considera que la IA agéntica tiene un potencial moderado o muy alto para transformarlas, pero apenas el 3% afirma estar completamente preparado para implementarla y escalarla.

    Para Cristobal Vergara, director de la región Andina, Centroamérica y Caribe de SAP, esa contradicción anticipa gran parte de lo que ocurrirá durante 2027. “La siguiente etapa no se medirá por la cantidad de proyectos de inteligencia artificial que una empresa pueda mostrar, sino por su capacidad para integrarla en los procesos que realmente mueven el negocio. Para lograrlo se necesitan los datos, el contexto, los controles y las personas adecuadas. En 2027 veremos con mayor claridad la diferencia entre probar la IA y aprender a operar con ella”, explicó Vergara.

    1. Los proyectos aislados empezarán a convertirse en procesos completos

    El estudio ya citado muestra que el 41% de las empresas todavía prioriza sus inversiones en IA proyecto por proyecto y que apenas el 18% tiene hoy más implementaciones integrales y multifuncionales que soluciones para usos individuales. Sin embargo, las organizaciones esperan que esa última proporción alcance el 42% en los próximos dos años.

    La diferencia es importante. El siguiente salto no consiste en añadir IA a una tarea aislada, sino en permitir que participe a lo largo de un proceso: detectar un problema con un proveedor, evaluar su impacto, identificar las alternativas y coordinar los siguientes pasos; o reconocer un retraso en un pago y activar las acciones necesarias para resolverlo.

    SAP denomina a esta evolución la Empresa Autónoma, un modelo en el que la IA se integra con los procesos, los datos y las reglas del negocio para ejecutar una mayor parte del trabajo, manteniendo la intervención humana donde se requiere criterio, aprobación o responsabilidad.

    2. Los agentes dejarán de ser una palabra tecnológica y empezarán a hacer trabajo

    Los asistentes de IA acostumbraron a las personas a escribir una pregunta y recibir una respuesta, un resumen o un documento. Un agente va más allá: recibe un objetivo, analiza el contexto disponible, determina qué pasos debe realizar, interactúa con diferentes sistemas o fuentes de información y ejecuta tareas para avanzar hacia un resultado. Cuando encuentra una excepción o una decisión que requiere criterio, puede remitirla a una persona.

    Por ejemplo, en lugar de limitarse a advertir de un problema con un proveedor, un agente podría revisar la información disponible, identificar qué pedidos están afectados, analizar las alternativas y preparar las acciones necesarias para que el responsable tome una decisión. La diferencia está entre explicar qué sucede y participar en que algo suceda.

    El mismo estudio revela que el 64% de las empresas ya ha realizado pruebas con casos de uso de IA agéntica, aunque únicamente el 3% se considera completamente preparado para desplegarla y escalarla. SAP está llevando este modelo a los procesos empresariales mediante Joule Work y los Asistentes de Joule, que pueden ejecutar tareas operativas dentro de los flujos empresariales utilizando datos autorizados, reglas de negocio y trazabilidad, mientras las empresas controlan el nivel de autonomía.

    3. El contexto será más importante que tener el modelo más avanzado

    Cuando la IA empieza a ejecutar tareas, resulta indispensable saber cómo funciona realmente la empresa. Un agente que modifica un pedido, actúa sobre una cuenta por cobrar o recomienda cambiar una decisión de inventario necesita conocer a los clientes, a los proveedores, las reglas, las autorizaciones y las consecuencias de cada acción.

    El mismo estudio muestra la magnitud del desafío: el 73% de las organizaciones identifica los problemas de calidad o de disponibilidad de los datos como una barrera para obtener mayor valor de la IA, mientras que el 79% ha experimentado resultados de baja calidad que han provocado reprocesos, retrasos o acumulación de trabajo.

    Por eso, una de las tendencias que se consolidará en 2027 será el paso de la carrera por el modelo más potente a la capacidad de proporcionarle el mejor contexto empresarial. SAP Business Data Cloud está diseñada para que las aplicaciones y los agentes trabajen sobre los datos, las relaciones y el conocimiento del negocio con una base común de contexto y gobernanza.

    4. Gobernar la IA dejará de ser una política escrita y se convertirá en una operación diaria

    Cuanto más trabajo ejecuten los agentes, más importante será responder preguntas muy concretas: qué puede hacer un agente por sí solo, a qué información puede acceder, cuándo necesita una aprobación, cómo queda registrada una acción y quién interviene cuando algo sale de lo esperado.

    El estudio referido muestra que solo el 12% de las empresas considera que sus habilidades, procesos y marcos están completamente preparados para gobernar la IA. Además, el 38% todavía no cuenta con procesos de intervención humana para sus agentes y apenas el 32% dispone de controles sobre su costo o utilización.

    En 2027, la gobernanza tendrá que pasar de los manuales corporativos a la propia tecnología. Los permisos, las aprobaciones, la trazabilidad y los límites deberán funcionar mientras los agentes están actuando, no únicamente después de que ocurre un problema. SAP plantea precisamente que los agentes empresariales estén anclados en los procesos, los datos y la gobernanza de la organización dentro de su visión de la Empresa Autónoma.

    5. El reto del talento será rediseñar el trabajo, no solamente enseñar a utilizar la IA

    La última transformación puede resultar más profunda que la tecnológica. Agregar un asistente a la forma actual de trabajar no necesariamente cambia la productividad si las tareas, las responsabilidades y los procesos permanecen exactamente iguales.

    El mismo estudio señala que el 79% de las organizaciones considera que maximizar el valor de la IA requerirá una transformación de la fuerza laboral que vaya más allá de la capacitación técnica. Al mismo tiempo, el 60% ya contempla rediseñar los puestos para incorporar la colaboración con la IA.

    Esto obligará a definir qué trabajo conviene automatizar, qué tareas pueden realizar los agentes, dónde debe intervenir una persona y qué nuevas capacidades necesitarán los empleados. El desafío ya no será únicamente aprender a utilizar una herramienta, sino reorganizar el trabajo en torno a lo que las personas y la IA hacen mejor.

    2027 será menos sobre tener IA y más sobre saber operarla

    Las cinco tendencias apuntan hacia una misma conclusión. La ventaja no estará simplemente en incorporar más modelos, asistentes o agentes, sino en lograr que trabajen con los datos correctos, dentro de los procesos adecuados y con controles que permitan confiar en lo que hacen.

    Para SAP, esta evolución conecta precisamente las piezas que hasta ahora muchas organizaciones han manejado por separado: las aplicaciones donde funciona el negocio, los datos que explican su contexto y la IA que puede actuar sobre ellos. SAP Business AI Platform busca integrar esos elementos para que la tecnología no se limite a responder preguntas, sino que ayude a ejecutar procesos y producir resultados empresariales confiables.

    El gran cambio de 2027 podría, por eso, ser menos espectacular que la aparición de los primeros chatbots, pero mucho más profundo para las empresas. La IA estará cada vez menos en una ventana esperando una pregunta y cada vez más dentro de los procesos detectando lo que ocurre, coordinando tareas y preparando acciones. La pregunta dejará de ser cuántos proyectos de IA tiene una organización y empezará a ser cuánto de su negocio ya puede operar mejor gracias a ella.

    Acerca de SAP

    Como líder global en aplicaciones empresariales e IA aplicada a los negocios, SAP (NYSE: SAP) se sitúa en el nexo entre el negocio y la tecnología. Durante más de 50 años, las organizaciones han confiado en SAP para sacar lo mejor de sí mismas uniendo las operaciones críticas para el negocio, que abarcan finanzas, compras, recursos humanos, cadena de suministro y experiencia del cliente. Para obtener más información, visite www.sap.com o nuestra sala de prensa, http://news.sap.com/latinamerica.

    Este comunicado de prensa fue creado con la asistencia de inteligencia artificial y ha sido revisado por el equipo editorial.

  • Kaspersky alerta sobre cinco errores al buscar trabajo con IA

    Kaspersky alerta sobre cinco errores al buscar trabajo con IA

    Un reciente estudio de la compañía de ciberseguridad revela que una de cada cinco personas ya utiliza herramientas de inteligencia artificial para buscar empleo y advierte cuáles son los riesgos de compartir hojas de vida con estas herramientas.

    La inteligencia artificial se está convirtiendo en una aliada para quienes buscan empleo, pero su uso también plantea nuevos desafíos de privacidad. De acuerdo con un estudio de Kaspersky, el 90 % de los encuestados utiliza herramientas impulsadas por IA y uno de cada cinco las emplea activamente en actividades relacionadas con la búsqueda de trabajo. Sin embargo, una práctica tan sencilla como cargar una hoja de vida en un chatbot puede implicar compartir información personal y profesional cuyo tratamiento no siempre es conocido por el usuario.

    Nombres completos, números de teléfono, direcciones, correos electrónicos e incluso información confidencial de antiguos empleadores pueden terminar en estas plataformas cuando los candidatos solicitan ayuda para mejorar su currículum. Aunque estas herramientas permiten redactar perfiles profesionales, destacar habilidades y adaptar la experiencia a una vacante, el riesgo aparece cuando los usuarios comparten más información de la necesaria sin revisar cómo será almacenada o utilizada.

    La preocupación cobra relevancia en un mercado laboral en el que la inteligencia artificial también está transformando los procesos de selección. Cada vez más plataformas de reclutamiento incorporan herramientas automatizadas para clasificar postulaciones, analizar perfiles y filtrar candidatos. Esto lleva a algunos aspirantes a utilizar IA para incluir palabras clave que les permitan superar los primeros filtros, aunque depender excesivamente de estas herramientas puede producir hojas de vida genéricas o descripciones que no reflejan fielmente su experiencia.

    “La inteligencia artificial está transformando la búsqueda de empleo, pero también la forma en que los candidatos exponen su información. Una hoja de vida puede contener datos personales y profesionales que, en manos equivocadas, podrían facilitar fraudes o suplantaciones de identidad. El riesgo aumenta cuando esta información se comparte con plataformas sin conocer cómo será utilizada. Por eso, el desafío no es dejar de usar la IA, sino aprovechar sus beneficios sin comprometer la privacidad”, explica María Isabel Manjarrez, investigadora senior de seguridad del Equipo Global de Investigación y Análisis (GReAT) de Kaspersky para América Latina.

    ¿Cuáles son los cinco errores que pueden poner en riesgo su información al utilizar IA para buscar empleo?

    Ante este panorama, los expertos de Kaspersky identifican cinco prácticas que los candidatos deberían evitar al utilizar herramientas de inteligencia artificial durante su búsqueda laboral:

    1. Compartir una hoja de vida con todos sus datos personales. Antes de cargar un currículum en un chatbot, es recomendable eliminar información que no sea indispensable para recibir recomendaciones, como nombres, teléfonos, direcciones, correos electrónicos y documentos personales. También se deben omitir datos confidenciales de empresas en las que se haya trabajado. Cuanta menos información sensible se comparta, menor será la exposición en caso de un uso indebido.
    2. Utilizar chatbots sin revisar sus políticas de privacidad. No todas las plataformas gestionan los datos de la misma manera. Algunas pueden utilizar determinadas interacciones para mejorar sus modelos, dependiendo del servicio y de la configuración elegida. Por eso, es importante revisar sus políticas de privacidad y desactivar, cuando esté disponible, el uso de conversaciones para entrenamiento.
    3. Permitir que la IA invente o exagere la experiencia profesional. Aunque estas herramientas pueden mejorar la redacción del currículum, también pueden generar afirmaciones imprecisas o atribuir habilidades y logros que el candidato no posee. Toda la información debe verificarse antes de enviar una postulación y poder sustentarse durante una entrevista.
    4. Crear una hoja de vida pensada únicamente para superar filtros automatizados. Incluir palabras clave relacionadas con una vacante puede facilitar la lectura del perfil por parte de los sistemas de seguimiento de candidatos (ATS). Sin embargo, el documento también debe ser claro y convincente para los reclutadores que lo revisarán posteriormente. Kaspersky recomienda priorizar una estructura sencilla, con secciones organizadas, fechas verificables y formatos PDF o DOCX sin elementos gráficos innecesariamente complejos.
    5. Enviar la hoja de vida sin revisar el contenido generado por IA. Antes de compartir el documento con un reclutador, es fundamental comprobar que la información sea precisa, que no incluya datos confidenciales y que mantenga una estructura clara. También es importante revisar las fechas, los cargos y los logros profesionales, así como asegurarse de que el formato sea compatible con los sistemas de selección y fácil de leer.

    Además de utilizar la IA de forma segura, los expertos de Kaspersky comparten cuatro recomendaciones para proteger la información personal y evitar posibles estafas durante la búsqueda de empleo:

    • Verifique los enlaces antes de abrirlos. Ya sea una oferta laboral, una entrevista virtual o una prueba de selección recibida por correo electrónico o mensajería, compruebe que el enlace provenga de una fuente confiable. Algunos pueden dirigir a páginas de phishing o sitios que distribuyen malware. Para reducir estos riesgos, se recomienda utilizar una solución de seguridad con protección contra estafas, como Kaspersky Premium.
    • Utilice contraseñas únicas y seguras. Evite reutilizar las mismas credenciales en diferentes portales de empleo y servicios digitales. Un gestor de contraseñas permite almacenar de forma segura credenciales e información financiera, además de facilitar el autocompletado y la sincronización entre dispositivos.
    • Desconfíe de las ofertas laborales demasiado atractivas. Las promesas de salarios elevados, beneficios extraordinarios o procesos de contratación poco habituales deben verificarse antes de compartir información personal. Investigue a la empresa, confirme la autenticidad de sus canales de comunicación y compruebe que la vacante realmente exista.
    • Evite publicar su hoja de vida completa en redes sociales. Compartir públicamente un currículum con información de contacto y otros datos personales puede aumentar la exposición de esa información. Es preferible mantener un perfil profesional resumido y proporcionar el documento completo únicamente cuando sea solicitado a través de canales confiables.


  • Alerta para las empresas: fallas de seguridad en PHP podrían facilitar ataques a sus servidores

    Alerta para las empresas: fallas de seguridad en PHP podrían facilitar ataques a sus servidores

    Por: Aamir Lakhani, Estratega Global de Seguridad e Investigador en FortiGuard Labs de Fortinet

    Cómo comprender mejor las vulnerabilidades de PHP2Shell y reducir el riesgo durante el parcheo

    Dos vulnerabilidades críticas de PHP divulgadas recientemente representan un riesgo urgente de seguridad y continuidad del negocio para las organizaciones que dependen de sitios web, portales de clientes y otras aplicaciones web. Conocidas colectivamente como PHP2Shell, estas fallas pueden permitir que un atacante no autenticado ejecute código en un servidor afectado, lo que podría exponer información confidencial e interrumpir los servicios.

    Fortinet ha confirmado que FortiOS, el sistema operativo que impulsa a FortiGate, no se ve afectado por estas vulnerabilidades. FortiManager, FortiAnalyzer, FortiWeb y muchos otros productos de Fortinet también están confirmados como no afectados. Los clientes deben revisar el aviso de PSIRT de Fortinet para conocer la lista completa de productos, así como las actualizaciones más recientes.

    Retrato de Aamir Lakhani, de Fortinet
    Aamir Lakhani, estratega global de seguridad e investigador en FortiGuard Labs de Fortinet

    El impacto de PHP2Shell es increíblemente amplio y abarca diversas industrias, incluyendo los productos en el sector de la ciberseguridad. Para las organizaciones que ejecutan aplicaciones PHP, la remediación requiere coordinación entre los equipos de seguridad, aplicaciones e infraestructura. La actualización del software subyacente puede requerir pruebas de compatibilidad, ventanas de mantenimiento y reinicios de servicios, lo que puede retrasar la aplicación de los parches. FortiGuard Labs está ayudando a las organizaciones a reducir la exposición durante este proceso mediante orientación sobre vulnerabilidades y protecciones de parcheo virtual. Es importante aplicar las actualizaciones de seguridad de PHP tan pronto como se pueda hacerlo de forma segura, utilizando controles provisionales durante la implementación.

    PHP, que ha existido por más de 30 años, es un lenguaje de scripting del lado del servidor que impulsa plataformas ampliamente implementadas como WordPress, Drupal, Joomla y Magento. Las organizaciones pueden depender de PHP a través de sus aplicaciones comerciales, proveedores de alojamiento o componentes integrados, incluso si no desarrollan aplicaciones PHP por sí mismas.

    Reducción de la exposición durante la implementación de la solución

    El proyecto PHP lanzó actualizaciones de seguridad el 21 de octubre de 2026. Las versiones upstream corregidas son PHP 8.2.35, 8.3.36, 8.4.27 y 8.5.12. Las organizaciones que utilizan paquetes de distribución o proveedores de aplicaciones deben confirmar qué paquete contiene la solución, ya que los proveedores pueden implementar modificaciones de seguridad (backports) sin adoptar el número de versión upstream.

    El tiempo requerido para la remediación variará según las dependencias de la aplicación y la preparación del proveedor. Debe asignar un responsable y un cronograma de remediación para cada servicio afectado, y mantener activos los controles provisionales hasta la verificación. Los equipos de seguridad y de aplicaciones deben coordinar las siguientes acciones:

    1. Identificar las implementaciones afectadas.
    2. Probar e implementar la actualización.
    3. Aplicar controles provisionales.
    4. Investigar un posible compromiso.

    Cómo ayuda el parcheo virtual de FortiGuard Labs

    FortiGuard Labs aporta a esta respuesta dos décadas de investigación de vulnerabilidades, incluido el descubrimiento de vulnerabilidades de día cero, y experiencia en prevención de intrusiones. Nuestro proceso establecido abarca el análisis de vulnerabilidades, el desarrollo de firmas, la validación de calidad y rendimiento, la distribución y el monitoreo continuo. Los investigadores examinan cómo las vulnerabilidades pueden ser objeto de abuso y crean lógica de detección para el tráfico relevante, luego prueban la precisión, el rendimiento y el impacto de las protecciones en la actividad legítima para minimizar los falsos positivos. Las protecciones se actualizan a medida que hay nueva información disponible.

    El parcheo virtual utiliza la inspección de la red para identificar y bloquear técnicas de abuso conocidas antes de que lleguen a un sistema vulnerable. Reduce la exposición sin cambiar el código de la aplicación, lo que da a los equipos tiempo para probar la actualización de PHP y completar el trabajo operativo necesario.

    Conclusión

    Abordar PHP2Shell requiere una respuesta coordinada para mitigar la exposición inmediata mientras se tienen en cuenta las demandas operativas de actualizar las aplicaciones críticas para el negocio. El parcheo virtual, las protecciones de IPS y la orientación sobre vulnerabilidades de FortiGuard Labs ayudan a reducir el riesgo mientras la remediación está en progreso. Las organizaciones deben identificar los entornos de ejecución afectados, instalar las actualizaciones de seguridad apropiadas y verificar que el código parcheado se esté ejecutando en todos los servicios afectados.

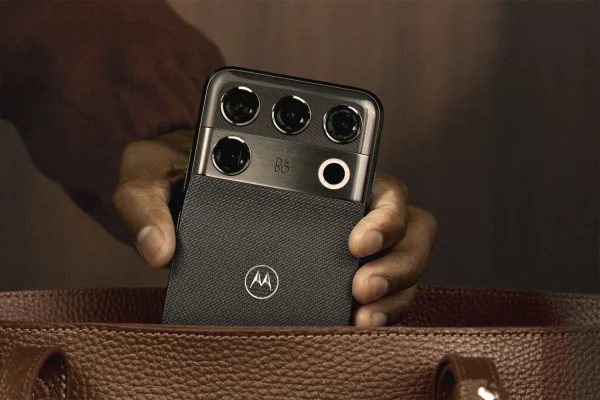
  • motorola signature 27, reconocido por DXOMARK por tener el mejor sistema de cámaras del mundo lanzado en 2026

    motorola signature 27, reconocido por DXOMARK por tener el mejor sistema de cámaras del mundo lanzado en 2026

    El smartphone obtuvo una puntuación general de 173 puntos y la distinción Gold Label Camera de DXOMARK, gracias a un sistema de cuatro cámaras desarrollado junto a Qualcomm Technologies y DXOMARK.

    Lo más importante:

    • El motorola signature 27 fue reconocido por DXOMARK como el smartphone con el mejor sistema de cámaras lanzado en 2026.
    • Obtuvo una puntuación general de 173 puntos y la distinción Gold Label Camera.
    • Su sistema fotográfico combina cuatro cámaras: una principal Sony LYTIA L910 de 50 MP, un teleobjetivo periscópico de 200 MP, una ultra gran angular de 50 MP y una frontal de 50 MP.
    • Incorpora el primer sensor de acción EVS dedicado del mundo en un smartphone.
    • Ofrece Super Zoom Pro de hasta 100x, grabación Dolby Vision y tecnología LOFIC HDR.
    • Su sistema de cámaras fue desarrollado en colaboración con Qualcomm Technologies y DXOMARK.

    Motorola se enorgullece de anunciar que DXOMARK ha clasificado al motorola signature 27 como el smartphone con el mejor sistema de cámaras lanzado en 2026, por encima de todos los dispositivos Android e iOS. Además, obtuvo el reconocimiento Gold Label Camera de DXOMARK, una distinción reservada para los smartphones que ofrecen una experiencia fotográfica y de video excepcional. Con una puntuación general de 173 puntos, el motorola signature 27 se suma a un grupo exclusivo de dispositivos reconocidos por su sobresaliente rendimiento en fotografía.

    DXOMARK es una empresa tecnológica independiente con más de 20 años de experiencia en la evaluación de la calidad de imagen. Mediante rigurosas pruebas científicas, herramientas propias y metodologías especializadas, DXOMARK evalúa el rendimiento de determinados dispositivos de consumo en una amplia variedad de condiciones reales. Su evaluación se basa en dos puntuaciones principales: Foto y Video. El reconocimiento Gold Label de DXOMARK obtenido por el motorola signature 27 demuestra el compromiso de la compañía con la excelencia en imagen.

    Para alcanzar este nivel de rendimiento, el equipo de cámaras de Motorola capturó cientos de miles de fotografías y cientos de horas de video en una amplia variedad de condiciones de iluminación, rangos de zoom y situaciones de uso cotidiano. Durante varias semanas, los ingenieros de Motorola trabajaron junto a los equipos de DXOMARK en París y utilizaron sus metodologías de prueba líderes en la industria y herramientas de evaluación para analizar el rendimiento e identificar tanto las fortalezas como los aspectos por mejorar, en entornos de laboratorio y situaciones reales. Esta colaboración permitió ajustar la calidad de imagen en experiencias clave, como los retratos, la fotografía con poca luz, el zoom y la grabación de video.

    «Este reconocimiento refleja la inversión continua de Motorola en mejorar la calidad de imagen de los smartphones mediante una combinación de hardware excepcional, software inteligente y una estrecha colaboración con expertos en imagen», afirmó Matt Biggerstaff, director de Ingeniería de Diseño de Cámaras de Motorola. «En los últimos cinco años hemos mejorado más de 70 puntos en el sistema de puntuación de DXOMARK, más del doble del progreso alcanzado por los mejores de la industria. Esto establece un nuevo punto de referencia para lo que los usuarios pueden esperar de un dispositivo Motorola y reafirma nuestro compromiso con la calidad de imagen».

    «Toda gran cámara comienza con un profundo conocimiento de las expectativas de los usuarios», señaló Frédéric Guichard, CEO de DXOMARK. «Durante los últimos cinco años, DXOMARK y Motorola han construido una sólida relación basada en un compromiso compartido con la calidad de imagen y la experiencia del usuario. A través de nuestra colaboración en metodologías de prueba, evaluaciones comparativas y soluciones de análisis de imagen, hemos tenido la oportunidad de seguir de cerca los avances de Motorola en innovación de cámaras. El motorola signature 27 refleja la ambición de la marca de seguir elevando el estándar de la fotografía con smartphones, y nos enorgullece acompañar este camino. A lo largo de los años, hemos sido testigos de avances significativos en las capacidades de las cámaras de Motorola y en la experiencia general de imagen. ¡Esperamos ver qué viene después!».

    Desarrollado mediante una estrecha colaboración con Qualcomm Technologies y DXOMARK, el motorola signature 27 combina las capacidades de inteligencia artificial para imágenes y fotografía computacional de la plataforma Snapdragon® 8 Elite Extreme Gen 6 con una amplia optimización de la calidad de imagen, respaldada por la experiencia de DXOMARK. Los ingenieros de Motorola trabajaron junto a especialistas en imagen de Qualcomm para desarrollar algoritmos personalizados que mejoran el rango dinámico, la calidad de video y el procesamiento general de las imágenes. Al mismo tiempo, utilizaron las herramientas, metodologías y conocimientos de DXOMARK para validar y perfeccionar la experiencia fotográfica.

    El sistema combina cuatro cámaras de alto rendimiento: una cámara principal Sony LYTIA L910 de 50 MP, un teleobjetivo periscópico de 200 MP, una cámara ultra gran angular de 50 MP y una cámara frontal de 50 MP. Este conjunto permite obtener una calidad de imagen excepcional en una amplia variedad de condiciones de iluminación y situaciones de captura. Además, incorpora el primer sensor de acción EVS dedicado del mundo en un smartphone, que lleva la fotografía de movimiento a un nuevo nivel.

    DXOMARK reconoce las principales fortalezas del motorola signature 27

    Según DXOMARK, el motorola signature 27 ofrece una experiencia fotográfica integral que combina imágenes de aspecto natural, capacidades de zoom versátiles y un destacado rendimiento de video. En una amplia variedad de condiciones de iluminación, desde escenas al aire libre con mucha luz hasta entornos interiores y nocturnos más exigentes, captura resultados equilibrados, detallados y visualmente atractivos.

    Sus fortalezas fotográficas se destacan especialmente en las capturas cotidianas, con un brillo natural, colores equilibrados y detalles definidos que conservan el aspecto auténtico de cada escena. Los retratos también ofrecen resultados destacados, con tonos de piel naturales, rasgos faciales bien definidos y un enfoque confiable, incluso en fotografías grupales con personas ubicadas a diferentes distancias. La cámara teleobjetivo 3x aporta otra dimensión a la experiencia, ya que permite obtener imágenes detalladas a distancias medias y resulta especialmente útil para retratos.

    La fotografía con poca luz es otro de sus puntos fuertes: produce imágenes bien expuestas, con colores agradables y un nivel mínimo de ruido visible. El rendimiento de video también se destaca por sus grabaciones fluidas, exposición estable, colores consistentes y enfoque automático confiable, incluso al pasar de un entorno a otro. En particular, sus capacidades de grabación de video con poca luz sobresalen por mantener un control del ruido incluso al registrar sujetos en movimiento, con un rendimiento que se acerca al de los principales dispositivos insignia del mercado.

    «Lo que destaca del motorola signature 27 es cómo se adapta a las necesidades de los usuarios», afirmó Olympe Corblet, experta en calidad de imagen de DXOMARK. «Los retratos son uno de sus puntos fuertes, gracias a un procesamiento que mantiene enfocados a los sujetos secundarios en la mayoría de las situaciones. El zoom ofrece buenos resultados entre 3x y 6x, y un cambio de modo del sensor alrededor de 6x ayuda a recuperar texturas al aumentar la ampliación. En la grabación de video, la exposición se mantiene estable y el enfoque automático es confiable cuando cambia el entorno, lo que permite obtener videos fluidos que los usuarios pueden compartir».

    La base de un sistema de cámaras líder en la industria

    En el centro de la experiencia fotográfica del motorola signature 27 se encuentra la cámara principal Sony LYTIA L910 de 50 MP, que incorpora la primera tecnología LOFIC de Sony y ofrece hasta seis veces más capacidad HDR en las grabaciones de video. Esto es posible gracias a su capacidad para capturar y procesar más luz directamente a nivel de hardware, conservando los detalles tanto en las zonas más iluminadas como en las sombras profundas.

    La incorporación de tecnología multiespectral permite que el sensor estime mejor las condiciones de iluminación y recopile más información sobre los colores, lo que mejora su precisión y la conservación de los detalles en las sombras. Ya sea para fotografiar un atardecer, una cena a la luz de las velas o una salida nocturna con amigos, los usuarios pueden obtener fotos y videos más luminosos y equilibrados en diferentes condiciones de iluminación.

    El teleobjetivo periscópico de 200 MP, con el sensor y el tamaño de píxel más grandes que Motorola ha utilizado hasta ahora en un teleobjetivo, permite realizar capturas con zoom de gran nitidez y fotografías detalladas a larga distancia. Esto facilita fotografiar desde monumentos y detalles arquitectónicos hasta sujetos lejanos. Con Super Zoom Pro de hasta 100x, los usuarios pueden acercarse a objetos distantes y conservar colores naturales, claridad y detalles.

    Más allá de la fotografía a larga distancia, el teleobjetivo periscópico 3x ofrece una distancia focal versátil y especialmente adecuada para retratos, que permite obtener imágenes más favorecedoras y con proporciones naturales. El modo de ultra resolución brinda mayor flexibilidad para editar, reencuadrar y recortar las fotografías en resolución completa de 200 MP después de capturarlas.

    El sensor también habilita una nueva opción de lente de 135 mm en el modo retrato, que permite conseguir un efecto bokeh más favorecedor. De esta manera, los usuarios pueden mantener la distancia ideal mientras capturan rostros con proporciones naturales y detalles bien definidos.

    El motorola signature 27 también incorpora el primer sensor de acción EVS dedicado del mundo en un smartphone, que mejora la fotografía de sujetos en movimiento. Al detectar el movimiento directamente a nivel de hardware y trabajar en conjunto con la función Action Shot de Motorola, el sensor ayuda a capturar sujetos en movimiento rápido con mayor nitidez, más detalles y un mejor rendimiento en condiciones de poca luz, sin necesidad de realizar ajustes manuales. Además, al mantener presionado el botón de captura, los usuarios pueden activar el modo de disparo en ráfaga y aprovechar todas las ventajas del sensor EVS para no perderse ningún momento.

    Para completar el sistema, la cámara ultra gran angular de 50 MP permite capturar paisajes amplios, arquitectura y fotografías grupales gracias a su campo de visión de 122 grados. También incorpora capacidades macro para revelar detalles desde una distancia de apenas 2,5 cm. Por su parte, la cámara frontal de 50 MP con enfoque automático ofrece selfies nítidas y vibrantes, además de admitir grabación de video en 4K, para que los creadores de contenido obtengan una calidad excepcional tanto delante como detrás de la cámara.

    El motorola signature 27 también incorpora importantes mejoras en la grabación de video, gracias a la integración de Video Enhancement Engine de Motorola, grabación Dolby Vision®, tecnología LOFIC HDR, estabilización electrónica de imagen de Qualcomm y estabilización óptica de imagen (OIS) de 3,5°. En conjunto, estas tecnologías ofrecen un mayor rango dinámico, detalles más ricos y una estabilidad superior en cada toma, para crear contenidos más fluidos y realistas, además de facilitar su edición, independientemente de la escena o las condiciones de iluminación.

    En el centro de estas mejoras se encuentra Video Enhancement Engine de Motorola, que utiliza inteligencia en tiempo real para optimizar el color, la exposición, la reducción de ruido y los detalles de cada fotograma durante la captura. Funciona automáticamente en segundo plano, sin necesidad de activar ajustes o controles adicionales, y se adapta continuamente a los cambios de escena y de iluminación. Esto facilita la grabación de videos de gran calidad con una experiencia sencilla: solo hay que apuntar y capturar.

    El sistema ofrece colores naturales y fieles a la realidad en una amplia variedad de entornos, desde atardeceres vibrantes hasta escenas nocturnas con poca iluminación, mientras se adapta dinámicamente a las condiciones cambiantes. En situaciones de poca luz, mejora los detalles y reduce el ruido del video sin perder la profundidad y la atmósfera que hacen que cada momento resulte auténtico. La tecnología también funciona en escenarios exigentes, como conciertos, donde equilibra de manera inteligente las luces intensas del escenario, los cambios de color y las escenas de alto contraste para conseguir grabaciones más pulidas y profesionales.

    Además, la vista previa se asemeja al resultado final de la grabación, lo que permite capturar contenidos con mayor confianza y saber cómo se verá el video antes de guardarlo.

    Para los creadores de contenido, el motorola signature 27 admite grabación de video Dolby Vision®, que ofrece colores más ricos, contrastes más definidos y una mayor profundidad visual. Esta tecnología de imagen, utilizada por algunos de los principales cineastas y narradores del mundo, permite llevar una calidad cinematográfica a cada escena.

    Además, admite grabación de video 4K Dolby Vision a hasta 60 fps en todas las cámaras traseras, así como grabación en 8K a 60 fps con las cámaras principal y teleobjetivo. Esto brinda a los usuarios flexibilidad para grabar, editar y compartir contenidos de calidad profesional directamente desde su smartphone.

    Más allá del hardware

    El motorola signature 27 combina tecnología de imagen inteligente y un potente software de cámara para facilitar la captura de fotografías y videos excepcionales. Los motores Photo Enhancement Engine y Video Enhancement Engine funcionan como el sistema de inteligencia detrás de toda la experiencia fotográfica. Analizan las escenas en tiempo real para optimizar los colores, los detalles, la exposición y la calidad general de la imagen, y ayudan a conseguir fotografías y videos más naturales y fieles a la realidad.

    La inteligencia artificial también potencia experiencias avanzadas en todo el sistema de cámaras. Entre ellas se encuentra Super Zoom Pro, que utiliza IA generativa para mejorar la nitidez y conseguir colores naturales en niveles de zoom extremos, de 20x a 100x. Por su parte, Action Shot reconoce de manera inteligente el movimiento de los sujetos y ajusta la velocidad de obturación antes de la captura para obtener resultados más nítidos.

    Otras funciones impulsadas por inteligencia artificial, como Voice Command, Signature Style y Group Shot, mejoran la experiencia mediante controles por voz para capturar imágenes sin utilizar las manos, ajustes personalizados de color basados en las preferencias de edición y fotografías grupales en las que todos pueden lucir de la mejor manera.

    Además de estas funciones de IA, el sistema de cámaras del motorola signature 27 admite Ultra HDR, que permite conservar luces más intensas, sombras más profundas y colores más vibrantes. La optimización para redes sociales también garantiza que esos detalles se mantengan desde la captura hasta la publicación, tanto si el contenido se crea desde la aplicación de cámara como directamente desde otras aplicaciones.

    En fotografía de retratos, el motorola signature 27 incorpora controles creativos mejorados con un nuevo modo Retrato que ofrece múltiples distancias focales, intensidad de desenfoque ajustable y tecnología Dynamic Bokeh. Esta última adapta dinámicamente el desenfoque del fondo según la distancia del sujeto para conseguir un aspecto más natural, similar al de una cámara profesional.

    El motorola signature 27 reúne el smartphone insignia más avanzado de Motorola hasta la fecha, con una combinación de capacidades fotográficas excepcionales, inteligencia artificial intuitiva, alto rendimiento y diseño prémium. A medida que Motorola continúa ampliando los límites de la innovación, el motorola signature 27 establece un nuevo punto de referencia para la experiencia de los smartphones de gama alta.

    Preguntas frecuentes sobre el motorola signature 27

    ¿Qué reconocimiento obtuvo el motorola signature 27 de DXOMARK?

    El motorola signature 27 fue reconocido por DXOMARK como el smartphone con el mejor sistema de cámaras lanzado en 2026. Obtuvo una puntuación general de 173 puntos y la distinción Gold Label Camera.

    ¿Cuántas cámaras tiene el motorola signature 27?

    Tiene cuatro cámaras: una principal Sony LYTIA L910 de 50 MP, un teleobjetivo periscópico de 200 MP, una ultra gran angular de 50 MP y una cámara frontal de 50 MP.

    ¿Qué zoom tiene el motorola signature 27?

    Incorpora un teleobjetivo periscópico 3x y Super Zoom Pro de hasta 100x. También ofrece una opción de lente de 135 mm en el modo retrato.

    ¿Qué es el sensor EVS del motorola signature 27?

    Es un sensor de visión de eventos (EVS) dedicado que detecta cambios en la intensidad de la luz a nivel de píxel para capturar información sobre el movimiento de manera independiente de los sensores principales de las cámaras. Trabaja junto con Action Shot para mejorar las fotografías de sujetos en movimiento.

    ¿El motorola signature 27 permite grabar videos en 8K?

    Sí. Admite grabación en 8K a 60 fps con las cámaras principal y teleobjetivo. También permite grabar en 4K Dolby Vision a hasta 60 fps con todas las cámaras traseras.

    ¿Qué tecnologías utiliza el motorola signature 27 para mejorar la grabación de video?

    Integra Video Enhancement Engine de Motorola, Dolby Vision®, LOFIC HDR, estabilización electrónica de imagen de Qualcomm y estabilización óptica de imagen (OIS) de 3,5°.

    ¿Qué funciones de inteligencia artificial incorpora su sistema de cámaras?

    Incluye Super Zoom Pro, Action Shot, Voice Command, Signature Style y Group Shot. Estas funciones permiten mejorar las capturas con zoom, fotografiar sujetos en movimiento, realizar capturas por voz, personalizar los colores y optimizar las fotografías grupales.

  • Ciberdelincuentes usan IA para robar datos de instituciones educativas en menos de una hora, alerta Kaspersky

    Ciberdelincuentes usan IA para robar datos de instituciones educativas en menos de una hora, alerta Kaspersky

    Ataques identificados por Kaspersky revelan el uso de una herramienta de código abierto para automatizar acciones maliciosas, comprometer cuentas administrativas y acelerar el avance de los atacantes dentro de las organizaciones.

    Kaspersky identificó una serie de ataques recientes contra organizaciones del sector educativo en América Latina y África, en los que los ciberdelincuentes utilizaron inteligencia artificial (IA) para automatizar y acelerar sus acciones dentro de las redes comprometidas. Los especialistas de la compañía analizaron todas las etapas de los ataques, desde el reconocimiento y la exploración inicial de las redes, pasando por el robo de contraseñas y el movimiento lateral entre equipos, hasta la recopilación de datos sensibles, incluido el compromiso de cuentas de administradores con elevados privilegios de acceso. Los ataques se registraron entre septiembre y octubre de 2026.

    Para llevar a cabo las intrusiones, los ciberdelincuentes recurrieron a CyberStrikeAI, una herramienta de código abierto para realizar pruebas de seguridad que combina un sistema de control remoto con un modelo de lenguaje de gran tamaño (LLM) basado en inteligencia artificial. Bajo este esquema, el operador humano únicamente establece los objetivos, mientras que el agente de IA se encarga de ejecutar las acciones: selecciona las herramientas más adecuadas, genera los comandos y evalúa los resultados en tiempo real. Un archivo malicioso instalado en el equipo de la víctima ejecuta estas instrucciones y envía las respuestas al servidor controlado por los atacantes.

    En uno de los incidentes analizados, los ciberdelincuentes iniciaron el ataque de forma manual, aprovechando una vulnerabilidad en un servidor SQL. Durante esta etapa, recopilaron información y prepararon el entorno para continuar con la intrusión. Tras un intervalo de dos semanas, activaron el programa malicioso vinculado a CyberStrikeAI. A partir de ese momento, el uso de inteligencia artificial permitió a los atacantes obtener el control total del dominio de la red en tan solo tres o cuatro días. Por su parte, la fase final de la operación, que incluyó el movimiento lateral entre equipos, el robo masivo de credenciales y la extracción de bases de datos, se completó en menos de una hora.

    La investigación reveló que la inteligencia artificial operaba directamente desde el servidor de los ciberdelincuentes y no desde los equipos de las víctimas. El programa instalado en la red de la institución educativa funcionaba como una herramienta convencional de control remoto, sin establecer conexiones directas con servicios externos de inteligencia artificial.

    “La inteligencia artificial cambia drásticamente la velocidad con la que operan los ciberdelincuentes, permitiéndoles tomar decisiones y adaptar sus ataques dentro de las redes en tiempo real. Sin embargo, aunque la IA transforma la rapidez y la manera en que se coordinan las intrusiones, los ataques siguen basándose en técnicas conocidas, como el robo de contraseñas, la exploración de sistemas y la extracción de datos. Esto demuestra que las soluciones de seguridad corporativa correctamente configuradas, enfocadas en detectar comportamientos sospechosos, siguen siendo plenamente eficaces para detener estas amenazas”, destaca Claudio Martinelli, director general para las Américas en Kaspersky.

    Los analistas también encontraron comentarios en mandarín dentro del código utilizado en los ataques. Sin embargo, estos indicios no son suficientes para determinar la identidad ni la ubicación real de los responsables. Hasta el momento, Kaspersky no ha atribuido esta actividad a ningún grupo de ciberdelincuentes conocido.

    Para ayudar a las organizaciones a protegerse frente a ataques automatizados, Kaspersky recomienda:

    • Monitorear el comportamiento de los dispositivos: Utilizar una solución de detección y respuesta en endpoints (EDR), como Kaspersky Next EDR Expert, para investigar comandos sospechosos, intentos de acceso a credenciales y mecanismos utilizados por los atacantes para mantener su presencia en los sistemas.
    • Supervisar la actividad en toda la red: Complementar la protección de los equipos con herramientas de monitoreo del tráfico de red, como Kaspersky Anti Targeted Attack, que permitan identificar comunicaciones anómalas entre sistemas y detectar posibles movimientos de los atacantes dentro de la organización.
    • Aprovechar la inteligencia de amenazas: Proporcionar a los analistas de seguridad acceso a información actualizada sobre indicadores de riesgo mediante servicios como Kaspersky Threat Intelligence, que facilitan la investigación de archivos sospechosos y posibles infraestructuras maliciosas.
    • Mantener la vigilancia fuera del horario laboral: Si la organización no cuenta con personal para supervisar sus sistemas las 24 horas del día, considerar servicios como Kaspersky Managed Detection and Response (MDR), que ofrecen monitoreo continuo, investigación y respuesta ante incidentes de seguridad.

    Para consultar la investigación técnica completa, visite Securelist.

    Acerca de Kaspersky

    Kaspersky es una empresa global de ciberseguridad y privacidad digital fundada en 1997. Con más de mil millones de dispositivos protegidos hasta la fecha contra ciberamenazas emergentes y ataques dirigidos, la profunda inteligencia sobre amenazas y experiencia en seguridad de Kaspersky se transforma constantemente en soluciones y servicios innovadores para proteger a individuos, empresas, infraestructuras críticas y gobiernos en todo el mundo. El completo portafolio de seguridad de la empresa incluye protección líder para la vida digital de dispositivos personales, productos y servicios de seguridad especializados para empresas, así como soluciones Cyber Immune para combatir amenazas digitales sofisticadas y en evolución. Ayudamos a millones de personas y a cerca de 200,000 clientes corporativos a proteger lo que más valoran. Más información en: www.kaspersky.com